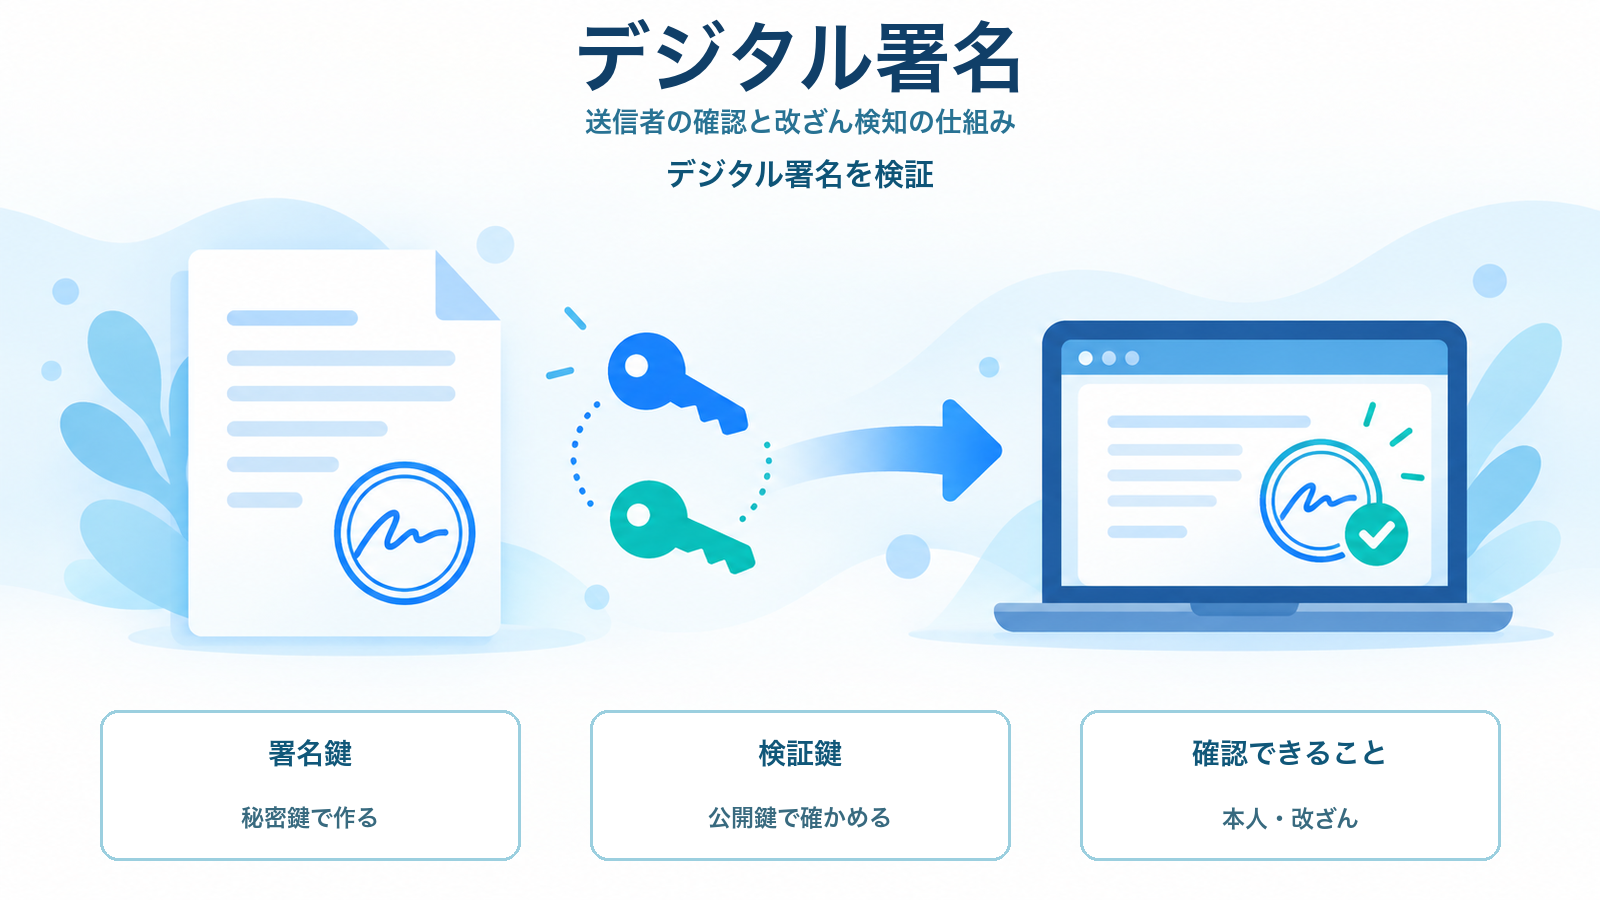
結論:デジタル署名は、送信者が本人であることと、データが途中で変えられていないことを確認するための技術です。ITパスポートでは、秘密鍵で署名を作り、対応する公開鍵で検証する流れを押さえると、暗号化との違いを判断できます。
デジタル署名とは
デジタル署名は、電子文書やデータに対し、作成者の秘密鍵を使って付ける検証用の情報です。受け取った側は作成者の公開鍵を使い、署名を検証します。検証できれば、対応する秘密鍵を持つ者が署名したことと、署名後にデータが変わっていないことを確かめる材料になります。
ここでいう確認は、内容を他人から見えなくすることとは別です。デジタル署名が主に支えるのは、送信者の確認と完全性の確認です。内容そのものを読めなくしたい場合は、暗号化を別に組み合わせます。
署名を作成し、公開鍵で検証する仕組み
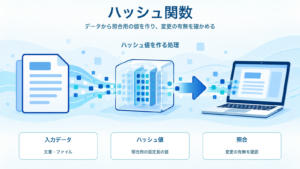
実際の電子文書全体にそのまま署名処理を行うのではなく、文書からハッシュ値と呼ばれる短い値を作り、その値を対象に署名する構成があります。受信者側も同じ文書からハッシュ値を計算し、署名を公開鍵で検証した結果と照らし合わせます。二つが一致しなければ、文書または署名が途中で変わった可能性を判断できます。
- 送信者が文書からハッシュ値を作る:文書の内容に対応する値を得る。
- 送信者が秘密鍵で署名を作る:署名対象の情報に秘密鍵を使う。
- 受信者が公開鍵で検証する:送信者の公開鍵を用いて署名を確かめる。
- 文書の値と照合する:受信した文書から得た値と検証結果を比べ、整合性を確認する。
秘密鍵は本人だけが管理する前提なので、他者に渡してはいけません。公開鍵は検証に使うため配布できます。ただし、公開鍵が本当に相手のものかを確かめる仕組みも必要です。公開鍵と秘密鍵の基本を先に確認したい場合は、公開鍵暗号方式とは?公開鍵と秘密鍵で安全に通信する仕組みを読むと、鍵の役割を整理できます。
暗号化・メッセージ認証との違い
| 技術 | 主な目的 | 基本の見方 |
|---|---|---|
| デジタル署名 | 送信者の確認と改ざん検知 | 秘密鍵で作り、公開鍵で検証する |
| 暗号化 | 内容を読めないようにする | 機密性を守る |
| メッセージ認証コード | 改ざん検知と送信者の確認 | 共有した秘密情報を使って確認する |
設問では、誰にでも内容を読めないようにする目的なら暗号化、送信者と改ざんの有無を確かめる目的ならデジタル署名を選びます。デジタル署名は、文書の内容を秘密にする機能そのものではありません。また、署名があることだけで文書の内容が正しい、取引条件が妥当だと保証するわけでもありません。
仕事と日常生活での利用場面
仕事の場面では、電子契約や申請書を扱うときに、送信者の確認と文書の変更有無を確かめる必要があります。担当者は、署名の有無だけで処理を完了せず、証明書の有効性や相手先、社内の承認手順も確認します。改ざんされていない情報を守る完全性の考え方は、情報セキュリティ3要素とは?機密性・完全性・可用性の違いと合わせると理解が深まります。
日常生活の場面では、ソフトウェアを配布元からダウンロードするときに、提供元を確かめ、配布後にファイルが変わっていないかを確認する用途があります。Webサイトへ接続する際も、通信相手の確認には証明書と署名の仕組みが関わります。通信を保護する流れは、SSL/TLSとは?暗号化・認証・HTTPSの関係で確認できます。
ITパスポートで押さえる要点
- デジタル署名は、送信者の確認と改ざん検知に使う。
- 署名の作成には秘密鍵、検証には対応する公開鍵を使う。
- 内容を秘密にする暗号化とは目的が異なる。
- 公開鍵が本当に本人のものかを確認するには、証明書などの仕組みが関わる。
IPAのITパスポート試験シラバスVer.6.5では、認証技術の用語例にデジタル署名、署名鍵、検証鍵が示されています。問題文で鍵の種類と目的を分けて読むことが重要です。
確認問題
問題:取引先から受け取った電子文書について、送信者が本人であることと、送信後に内容が改ざんされていないことを確認したい。最も適切な技術はどれですか。
- A. 共通鍵暗号方式
- B. デジタル署名
- C. バックアップ
- D. 圧縮
答え:B. デジタル署名
デジタル署名は、秘密鍵で作成した署名を公開鍵で検証し、送信者の確認とデータの改ざん検知に利用します。内容を秘密にすることが目的なら暗号化を検討します。
一次資料
デジタル署名の方式は、NIST FIPS 186-5で仕様が示されています。試験範囲は、IPA ITパスポート試験シラバスVer.6.5を確認してください。