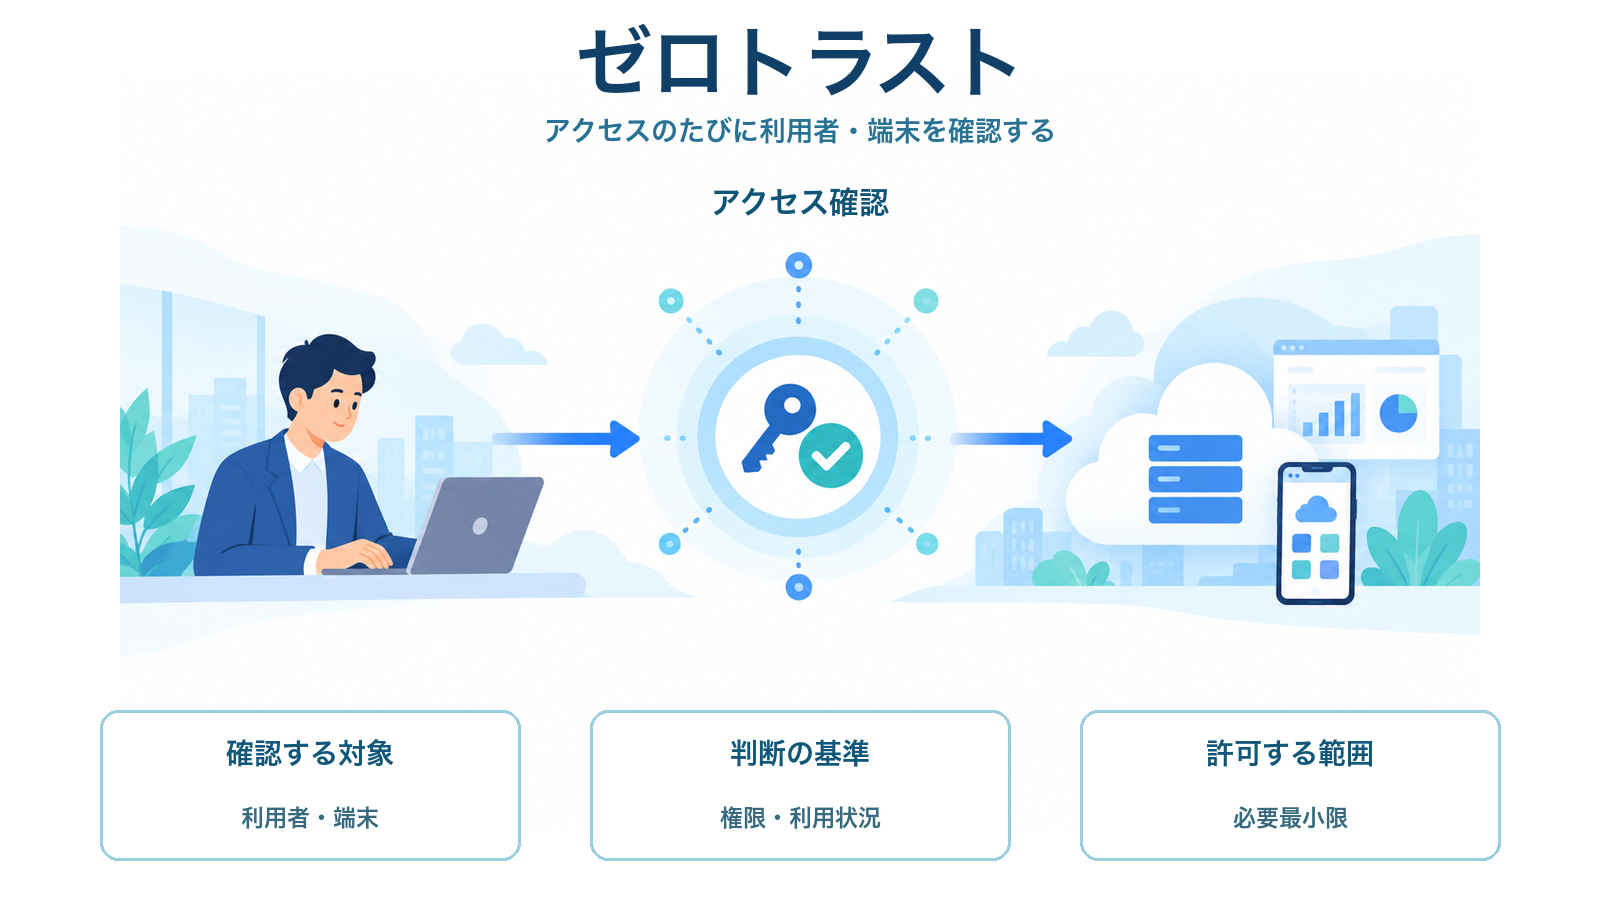
結論:ゼロトラストは、社内ネットワークにいることだけを理由に信用せず、利用者・端末・アクセスの条件をその都度確認するセキュリティの考え方です。ITパスポートでは、社内と社外の境界だけで守るのではなく、重要な情報へアクセスするたびに確認を重ねる点を押さえましょう。
ゼロトラストとは
ゼロトラストは、文字どおり「最初から信頼しない」ことを出発点にする考え方です。ただし、すべての利用者を不正者と決めつける意味ではありません。誰が、どの端末で、どの情報へ、どのような条件でアクセスしようとしているかを確認し、必要な範囲だけを許可します。
在宅勤務、クラウドサービス、スマートフォンの利用が広がると、社員が社内のネットワークだけで仕事をするとは限りません。NIST SP 800-207では、ネットワークの場所だけで暗黙に信頼せず、アクセス要求ごとに明示的な検証を行う考え方を示しています。
アクセスを許可するまでの仕組み
ゼロトラストでは、利用者が社内にいるかだけで判断せず、複数の情報を使ってアクセスを判断します。実装の方法は組織によって異なりますが、基本の流れは次のとおりです。
- 利用者を確認する:IDとパスワードだけでなく、必要に応じて多要素認証などで本人確認を強める。
- 端末と状況を確認する:登録済みの端末か、更新が適用されているか、通常と異なる場所や時刻ではないかを判断材料にする。
- 必要最小限を許可する:業務に必要なデータや機能だけに権限を絞り、不要なアクセスを広げない。
- 利用中も記録を確認する:アクセスや操作の記録を監視し、異常があれば追加確認や制限につなげる。
ここで重要なのは、認証を一度通せば何でもできる状態にしないことです。強いパスワードだけ、または一つの製品だけでゼロトラストが完成するわけではありません。認証、端末管理、権限管理、ログ確認を組み合わせます。
従来の境界防御との違い
| 考え方 | 主な判断軸 | 注意点 |
|---|---|---|
| 境界防御 | 社内ネットワークと社外ネットワークを分け、境界で通信を制御する | 社内側に入った後のアクセスを広く許しすぎないようにする |
| ゼロトラスト | 利用者、端末、対象データ、状況をアクセスごとに確認する | 確認の仕組みと権限設計を継続して見直す必要がある |
ファイアウォールは通信を許可・遮断するための重要な対策ですが、それだけで利用者や端末の状態を判断するものではありません。ファイアウォールとは?通信を制御する仕組みを読むと、ネットワーク境界を守る役割と、ゼロトラストの考え方の違いを整理できます。
仕事と日常生活での見方
仕事の場面:外出先からクラウド上の顧客資料を開くとき、会社はログインした利用者だけでなく、利用端末や認証の状況、閲覧権限を確認できます。営業担当者が全顧客の資料を自由に編集できる状態ではなく、担当業務に必要な範囲へ権限を分けることが、情報を守る運用につながります。
日常生活の場面:オンラインサービスに普段と異なる端末からログインすると、追加の確認コードを求められることがあります。これは、パスワードが入力された事実だけでなく、利用状況も確認する考え方を理解する例になります。利用者側は、通知内容を確認し、不審なログインであればパスワード変更やサービスの案内に従った対応を取ります。
本人確認を強化する具体策は、2要素認証とは?本人確認を強化する仕組みで確認できます。また、端末の不審な動きを検知して対応を支える仕組みは、EDRとは?端末を監視して対応を支援する仕組みを読むと、ゼロトラストで端末も確認対象にする理由をつかみやすくなります。
ITパスポートで押さえる要点
- ゼロトラストは、社内ネットワークにいることを無条件に信用しない考え方である。
- 利用者、端末、アクセス先、利用状況を確認し、必要最小限の権限を与える。
- ファイアウォール、認証、端末監視は役割が異なる。ゼロトラストはこれらを組み合わせる運用の考え方である。
- 一度認証した利用者に広い権限を与え続ける説明は、ゼロトラストの考え方とは合わない。
確認問題
- 問題:ゼロトラストの説明として最も適切なものはどれですか。
答え:ネットワークの場所だけで信用せず、利用者・端末・アクセス条件を確認して必要な範囲だけを許可する考え方です。社内に接続していれば無条件で全システムを利用できるという説明は不適切です。 - 問題:ゼロトラストとファイアウォールの関係として適切なものはどれですか。
答え:ファイアウォールは通信を制御する対策の一つであり、ゼロトラストは認証、端末確認、権限管理、監視などを組み合わせる考え方です。同じ意味ではありません。 - 問題:利用者に必要最小限の権限だけを与える理由は何ですか。
答え:不正利用や誤操作が起きた場合に、アクセスできる情報や操作の範囲を必要以上に広げないためです。
まとめ
ゼロトラストは、社内か社外かだけで信用を決めず、アクセスのたびに利用者・端末・権限を確認する考え方です。試験では、境界防御との違いと必要最小限の権限を結び付けて覚えましょう。仕事や生活でも、追加認証や不審なログイン通知がなぜ必要なのかを理解する土台になります。