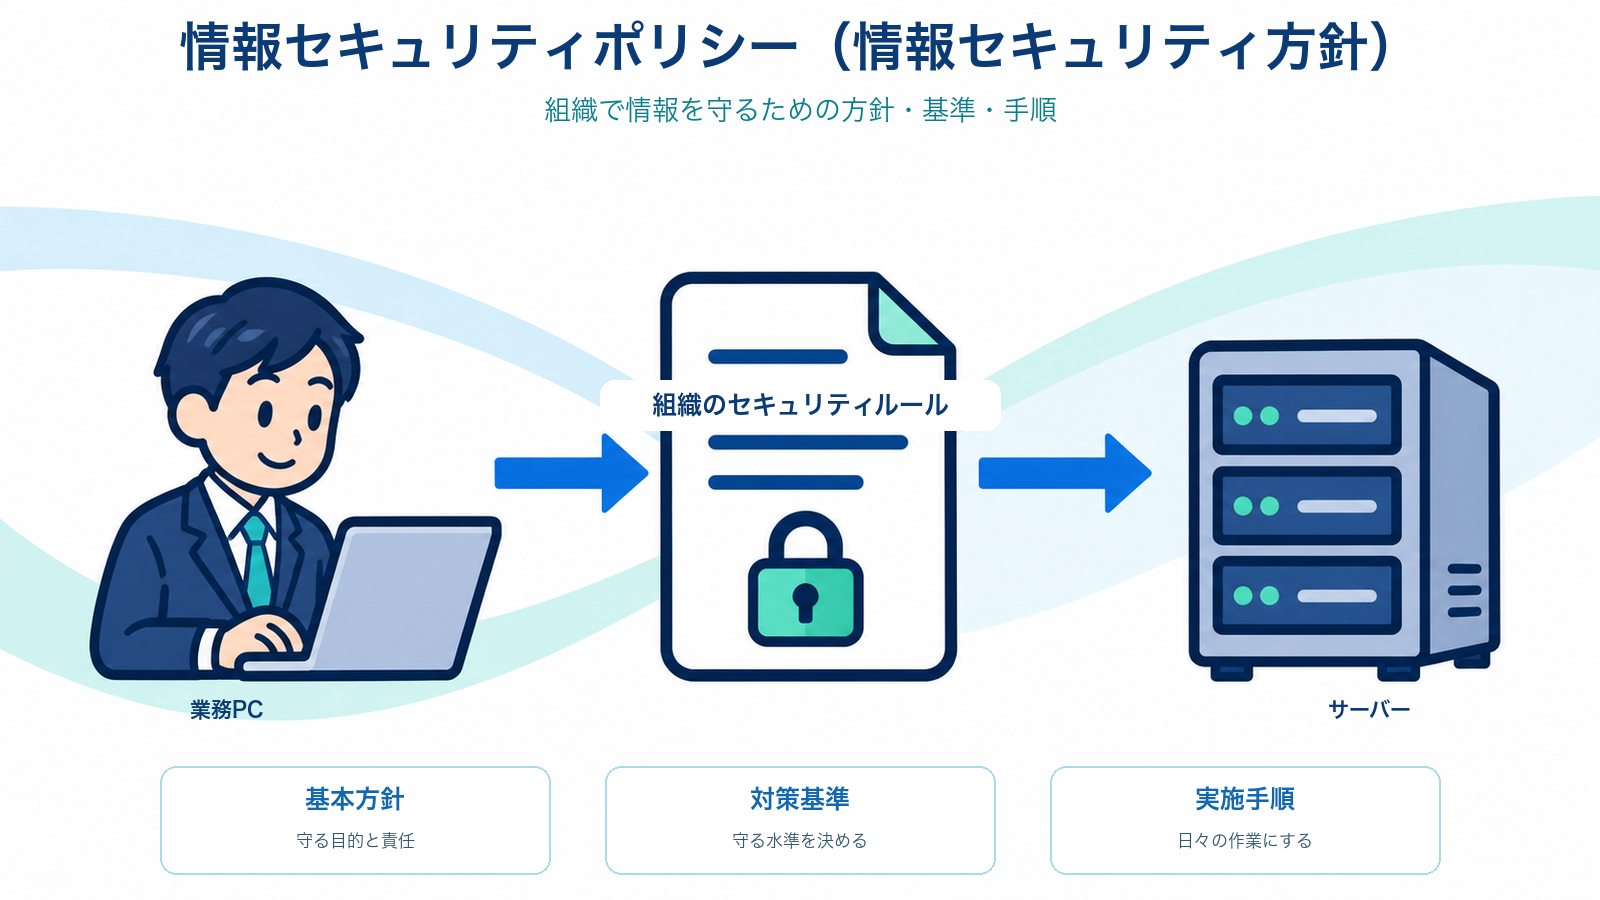
情報セキュリティポリシー(情報セキュリティ方針)は、組織が情報を何から、どの水準で守るかを決める基本ルールです。個人の注意だけに任せず、方針・基準・手順をつないで、誰が対応しても判断がぶれない状態を目指します。
情報セキュリティポリシーの意味
情報セキュリティポリシーとは、顧客情報、社員情報、業務データ、システムなどの情報資産を守るために、組織が定める方針とルールの体系です。目的は、情報を扱う人ごとの経験や感覚だけで対策を決めないことにあります。
一般には、最上位にある基本方針、その方針を具体化する対策基準、日々の作業を示す実施手順という段階で整理します。例えば、基本方針で重要情報を適切に管理すると定め、基準でパスワードの管理方法やアクセス権限の考え方を決め、手順で入社・異動・退職時の設定作業を示します。
まずは情報セキュリティ3要素とは?機密性・完全性・可用性の違いを読むと、ポリシーが何を守るためのものかを整理できます。機密性・完全性・可用性のどれを優先するかで、必要なルールは変わります。
方針・基準・手順はどう使い分けるか
三つは同じ意味ではありません。基本方針は組織としての約束、対策基準は守るべき水準、実施手順は具体的な作業です。方針だけでは現場が行動に移せず、手順だけではなぜその作業が必要かを共有しにくくなります。
| 区分 | 役割 | 内容の例 |
|---|---|---|
| 基本方針 | 守る目的と責任を示す | 情報資産を適切に管理する |
| 対策基準 | 守る水準を示す | 重要な情報は権限を分けて扱う |
| 実施手順 | 作業の順番を示す | 異動時に権限を見直す |
ITパスポートでは、個別の機器やソフトウェアの機能ではなく、組織が情報セキュリティを管理する仕組みとして問われる点が重要です。ポリシーは、Firewallや暗号化そのものではなく、それらをどのような目的と基準で使うかを決める土台です。
リスクアセスメントとのつながり
ポリシーは、守りたい情報と想定するリスクを把握せずに決めるものではありません。どの情報資産に、どのような脅威や弱点があり、影響がどの程度かを整理して、対策の優先順位を決めます。
リスクアセスメントの手順とは?特定・分析・評価を解説で、リスクを特定して評価する流れを確認してください。その結果を基に、アクセス管理、持ち出し、委託先管理、事故時の連絡などのルールを整えると、ポリシーが現実のリスクと結び付きます。
仕事と日常生活で考える
仕事では、共有フォルダの閲覧権限や、退職・異動時のアカウント停止はポリシーを具体化する場面です。担当者が変わっても同じ基準で権限を見直せるよう、判断基準と手順を分けておくことが重要です。
日常生活では、家族で使うクラウドストレージやスマートフォンの写真共有でも考え方を応用できます。誰に何を共有するか、端末を失くしたときにどうするか、不要になった共有設定をいつ見直すかを決めておくと、便利さと安全性を両立しやすくなります。
組織での運用をさらに具体化したい場合は、情報セキュリティ管理基準とは?組織の守り方の物差しも続けて読むと、ポリシーと管理の関係を整理できます。
ITパスポート試験で押さえるポイント
- 情報セキュリティポリシーは、組織が情報資産を守るための方針・基準・手順の体系として捉える。
- 基本方針は目的と責任、対策基準は守る水準、実施手順は具体的な作業を示す。
- 技術的な対策だけでなく、権限管理や教育、事故時の対応も組織的な対策に含まれる。
確認問題
問題1:情報セキュリティポリシーの説明として最も適切なものはどれですか。
- 暗号化方式の計算手順だけを定めた文書
- 組織が情報資産を守るための方針・基準・手順の体系
- 個人が自由に選ぶパスワードの一覧
- 障害が起きた後だけ参照する報告書
答え:2。ポリシーは技術設定だけでなく、組織として何を守り、どのように運用するかを定めます。
問題2:対策基準に当たる内容はどれですか。
- 情報資産を適切に管理するという宣言
- 異動した社員の権限を変更する画面操作の順番
- 重要情報へのアクセスを業務上必要な者に限定するという条件
- 情報漏えい後の報告書
答え:3。対策基準は、方針を実現するために守るべき水準や条件を示します。
まとめ
情報セキュリティポリシーは、組織全体で情報を守る判断の土台です。方針・基準・手順の役割を分け、リスクに応じて見直すことで、技術的な対策と日々の運用をつなげられます。