
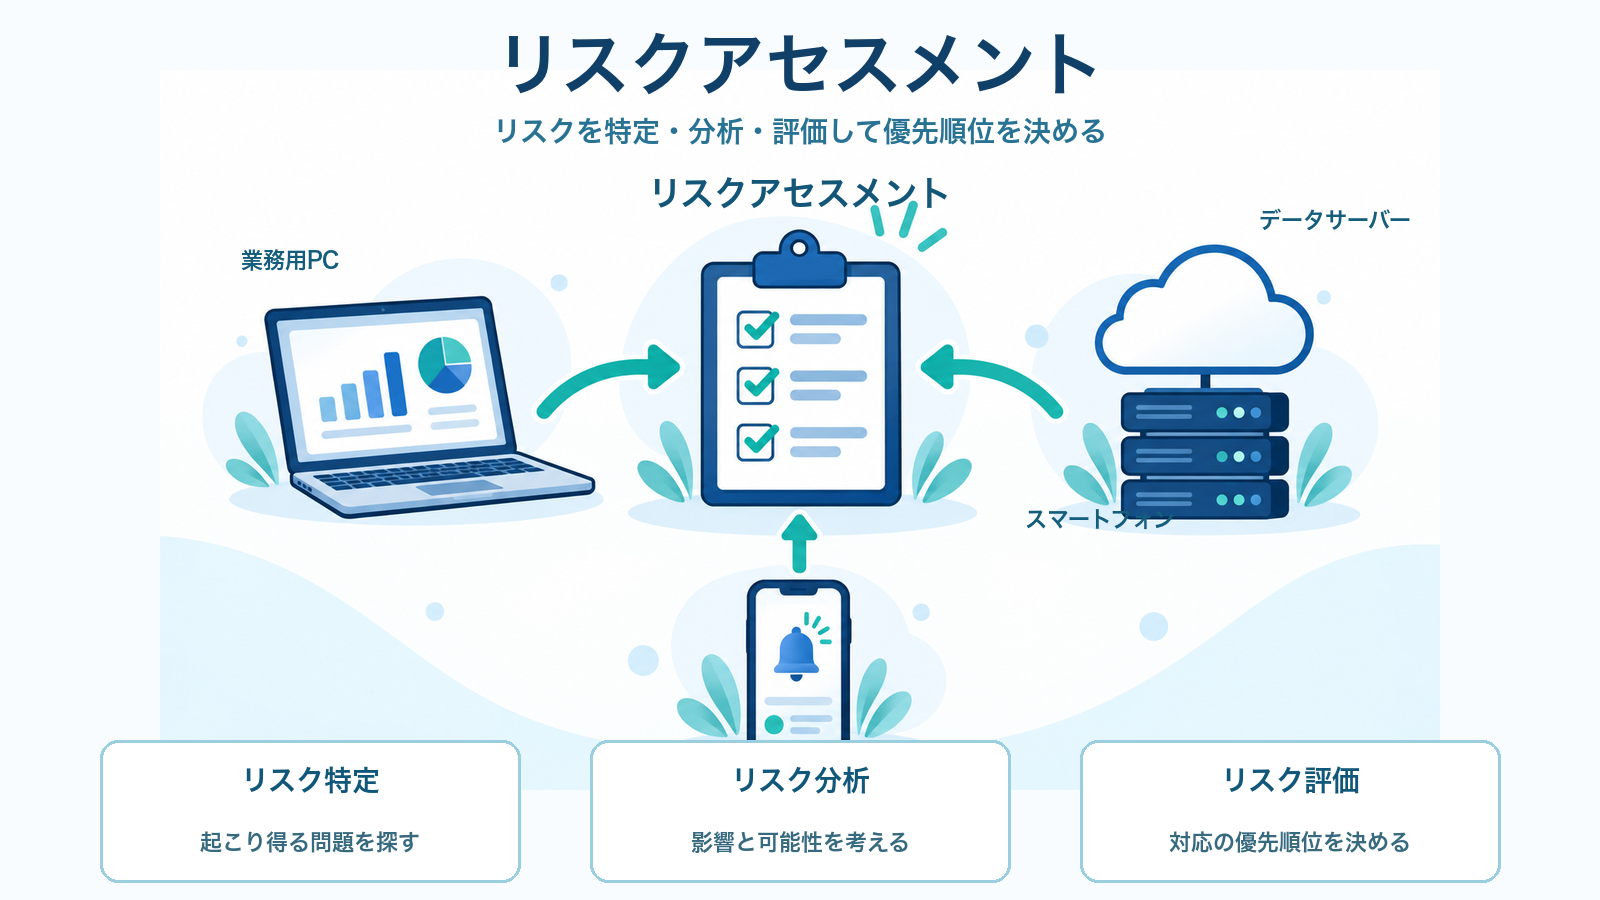
結論:リスクアセスメントは、起こり得るリスクを特定し、影響と起こりやすさを分析して、優先順位を評価する手順です。ITパスポートでは、対策を選ぶ前の三段階として、特定・分析・評価の順番を押さえます。
リスクアセスメントとは
リスクアセスメントは、組織や情報システムに起こり得る問題を把握し、どのリスクから対応すべきかを判断するための活動です。IPAのITパスポート試験シラバスVer.6.5では、リスクマネジメントをリスクの特定・分析・評価・対応の流れで実施するとし、このうち特定・分析・評価をリスクアセスメントとして示しています。
ここでいうリスクは、単に危険な出来事そのものではありません。例えば、重要なデータを扱うシステムに弱い設定があり、そこを悪用されると情報が漏れるおそれがある場合、問題になり得る出来事と影響を結び付けて考えます。思い付きで対策を増やすのではなく、限られた時間や費用をどこに振り向けるかを決めるための土台になります。
特定・分析・評価の三つの手順
1. リスクを特定する
最初に、守る対象、起こり得る脅威、弱い点、影響を受ける業務を洗い出します。対象は顧客情報、販売システム、業務用PC、委託先との連絡手段などです。停電、不正アクセス、誤送信、機器故障のような出来事を挙げ、どの業務や情報に関係するかを整理します。
2. リスクを分析する
次に、起きたときの影響の大きさと、起こる可能性を見ます。金額だけでなく、業務停止の時間、顧客への影響、情報の機密性・完全性・可用性への影響も判断材料です。数値で細かく計算する方法もありますが、試験では影響と発生可能性を基に大きさを考える流れを理解すれば十分です。
3. リスクを評価する
分析した結果を比べ、対応の優先順位を決めます。影響が大きく、起こる可能性も高いものは優先度が上がります。評価は対策そのものではなく、どのリスクに先に対応するかを決める段階です。
リスクマネジメントとの違い
| 用語 | 範囲 | 主な目的 |
|---|---|---|
| リスクアセスメント | 特定・分析・評価 | リスクの大きさと優先順位を把握する |
| リスクマネジメント | 特定・分析・評価・対応 | 評価結果を基に対応し、見直す |
リスクアセスメントは判断材料を作る前半の工程で、リスクマネジメントは対応まで含む全体の活動です。評価後には、回避する、影響を小さくする、保険や契約で移転・共有する、許容して保有するといった対応を選びます。特定・分析・評価・対応を混同しないことが重要です。
仕事と日常生活での見方
仕事の場面では、受注管理システムが止まると出荷や問い合わせ対応に影響する場合を考えます。停止でどの業務が困るかを特定し、停止時間や代替手段の有無を分析して、復旧やバックアップを優先するかを評価します。評価結果を事業継続の備えに生かすには、BCPとは?災害・障害に備える事業継続計画を解説を続けて読むと、重要業務の優先付けとのつながりが分かります。
日常生活の場面では、オンラインサービスのアカウントを考えられます。パスワードの使い回しや、本人確認情報が古い状態をリスクとして特定し、乗っ取りが起きた場合の影響と起こりやすさを分析します。そのうえで、パスワードの変更や多要素認証を優先するかを評価します。何が弱い点になるかを整理するには、脆弱性とは?脅威・リスクとの違いと対策をITパスポート向けに解説が役立ちます。
試験で押さえる要点
- リスクアセスメントは、リスクの特定・分析・評価を指す。
- リスクマネジメントは、評価後の対応まで含む。
- 評価では、影響の大きさと発生可能性を比べ、優先順位を決める。
- 影響を考えるときは、機密性・完全性・可用性のどれが損なわれるかも手掛かりになる。情報セキュリティ3要素とは?機密性・完全性・可用性の違いで判断軸を確認すると、設問の状況を読み取りやすくなります。
確認問題
問題:情報システムに関するリスクを洗い出し、発生可能性と発生時の影響を比較して、対応の優先順位を決める活動は何か。
答え:リスクアセスメントです。洗い出しは特定、可能性と影響の比較は分析、優先順位の決定は評価に当たります。実際に対策を実行する段階まで含める場合は、リスクマネジメントと考えます。


