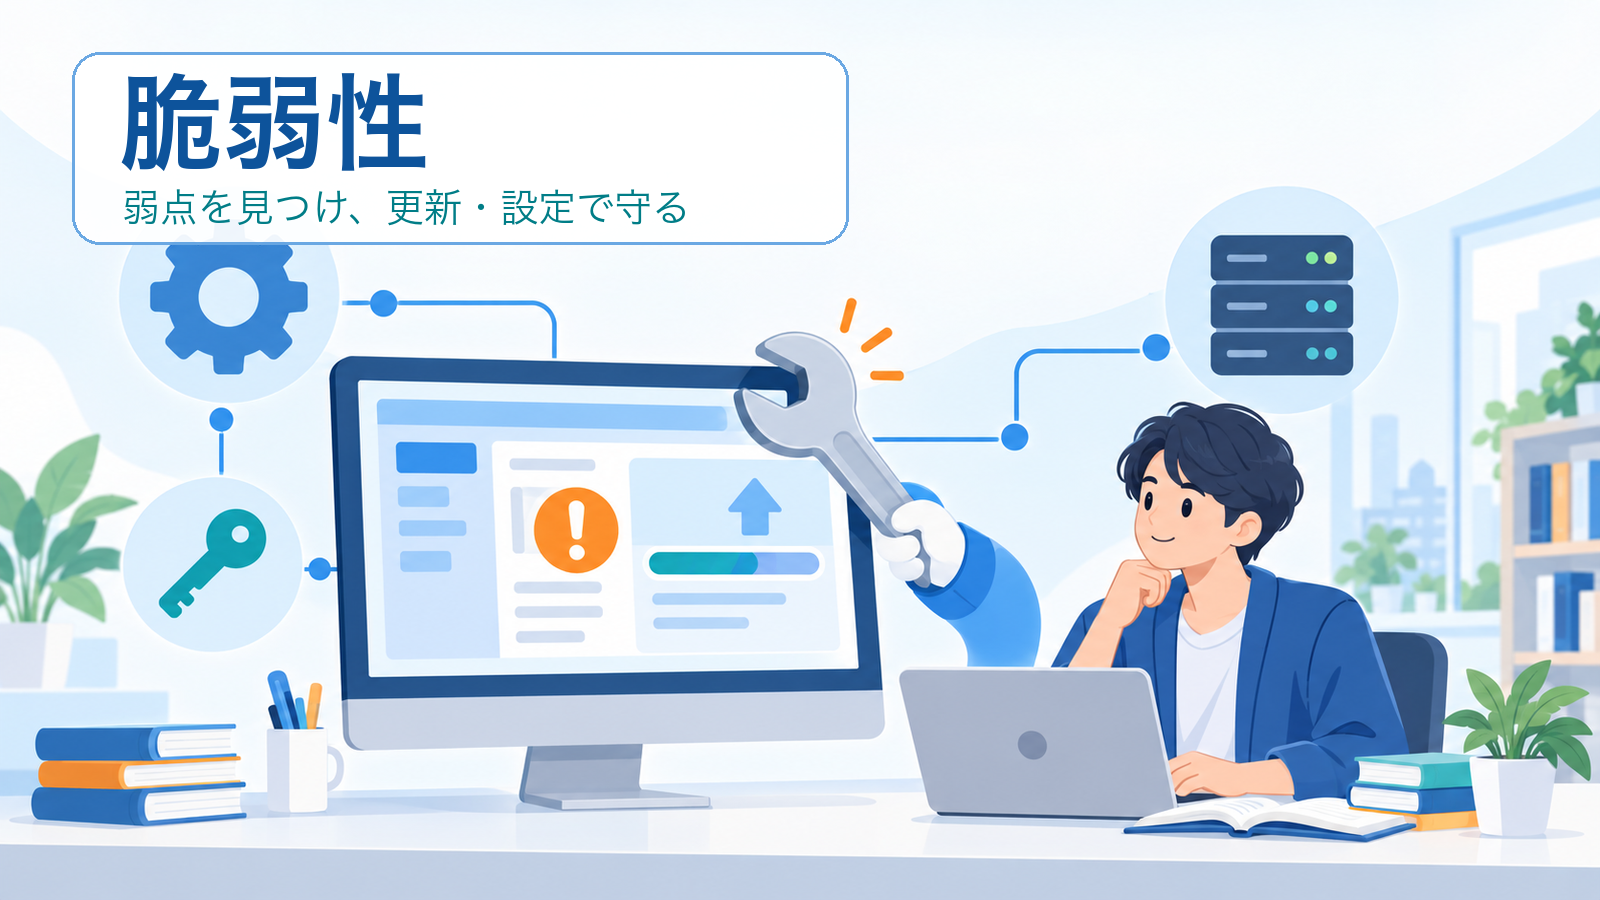
結論:脆弱性とは、情報システムやソフトウェアの設計・設定・運用にある弱点で、脅威に悪用されると被害につながり得るものです。ITパスポートでは、脆弱性そのものを脅威や被害と混同せず、「弱点を見つけて修正し、悪用されにくくする対象」と捉えます。
脆弱性とは何か
脆弱性は、プログラムの不具合だけを指す言葉ではありません。古いソフトウェアを更新していないこと、必要以上に広い権限を与える設定、初期パスワードを変えない運用なども、状況によっては弱点になります。弱点が存在するだけで直ちに被害が発生するわけではありませんが、攻撃者やマルウェアに利用される可能性が生じます。
重要なのは、脆弱性の有無、実際に悪用する脅威、起こり得る損失を分けて考えることです。弱点を放置せず、影響の大きさと悪用されやすさを確認して対応の順番を決めます。
脆弱性が被害につながる仕組み
一般に、脆弱性が発見されると、提供元は修正プログラムや設定変更の案内を出すことがあります。利用者や組織は対象の機器・サービスを把握し、更新で業務へ影響が出ないかを確認した上で適用します。更新だけでなく、不要な機能を止める、公開範囲を狭める、アクセス権限を見直すことも対策になります。
- 把握:使っている端末、ソフトウェア、クラウドサービスと設定を確認します。
- 評価:どの情報や業務に影響し得るか、外部から到達できるかを整理します。
- 対応:修正プログラムの適用、設定変更、回避策の実施を行います。
- 確認:更新後に正常に利用できるかを確かめ、対応記録を残します。
修正プログラムを適用する前には、対象範囲と影響を確認する必要があります。これは更新を遅らせる理由ではなく、必要な対策を安全に実施するためです。
脆弱性・脅威・リスク・インシデントの違い
| 用語 | 何を表すか | 試験での見分け方 |
|---|---|---|
| 脆弱性 | 悪用され得る弱点 | 修正や設定変更の対象 |
| 脅威 | 弱点を悪用したり被害を起こしたりする要因 | 攻撃者、マルウェア、事故などに着目する |
| リスク | 脅威が脆弱性を利用したときの損失の可能性 | 起こりやすさと影響を考える |
| インシデント | 対応が必要になった出来事 | 発生後の影響抑制と復旧を考える |
たとえば、更新されていないソフトウェアは脆弱性に関係します。それを狙うマルウェアは脅威であり、業務データが使えなくなる可能性はリスクです。実際に感染して利用者への影響が出れば、対応すべきインシデントになり得ます。
仕事と日常生活での使い分け
仕事では、担当者だけが個別に更新するのではなく、利用中の機器とソフトウェアを管理し、重要な更新を計画的に適用します。業務停止を避けるため、検証環境やバックアップ、連絡手順を用意することもあります。異常を見つけた後の対応は、インシデント管理とは?障害を復旧し再発を防ぐ仕組みで確認すると、復旧を優先する考え方につながります。
日常生活では、OSやアプリを公式の更新機能で最新に保ち、使っていないアプリを放置しないことが基本です。偽の更新画面を避けるため、メール内のリンクではなく端末の設定画面や公式ストアから更新します。侵入後にデータを使えなくする攻撃との関係は、ランサムウェアとは?身代金を要求するマルウェアの対策を解説を読むと整理できます。
ITパスポート試験での要点
- 脆弱性は、攻撃や事故につながり得る弱点である。
- 脅威は弱点を悪用する要因、リスクは損失が起こる可能性として区別する。
- 対策は修正プログラムだけでなく、設定・権限・運用の見直しを含む。
- 技術的な対策全体を整理したいときは、セキュリティの記事まとめ|ITパスポート知識を仕事と生活で理解するから関連用語をたどると効率的です。
確認問題
問題:Webアプリケーションに入力値の検証不足があり、攻撃者が不正な操作を行える可能性がある。この「入力値の検証不足」に最も当てはまる用語はどれですか。
- 脆弱性
- 脅威
- インシデント
- バックアップ
答え:1. 脆弱性。入力値の検証不足は、悪用され得るシステムの弱点です。攻撃者は脅威、不正操作による業務への影響はリスクとして捉えます。
まとめ
脆弱性は、被害そのものではなく、被害の入口になり得る弱点です。脅威・リスク・インシデントと対象を分け、把握、評価、対応、確認の順で考えると、試験問題でも実務でも判断しやすくなります。