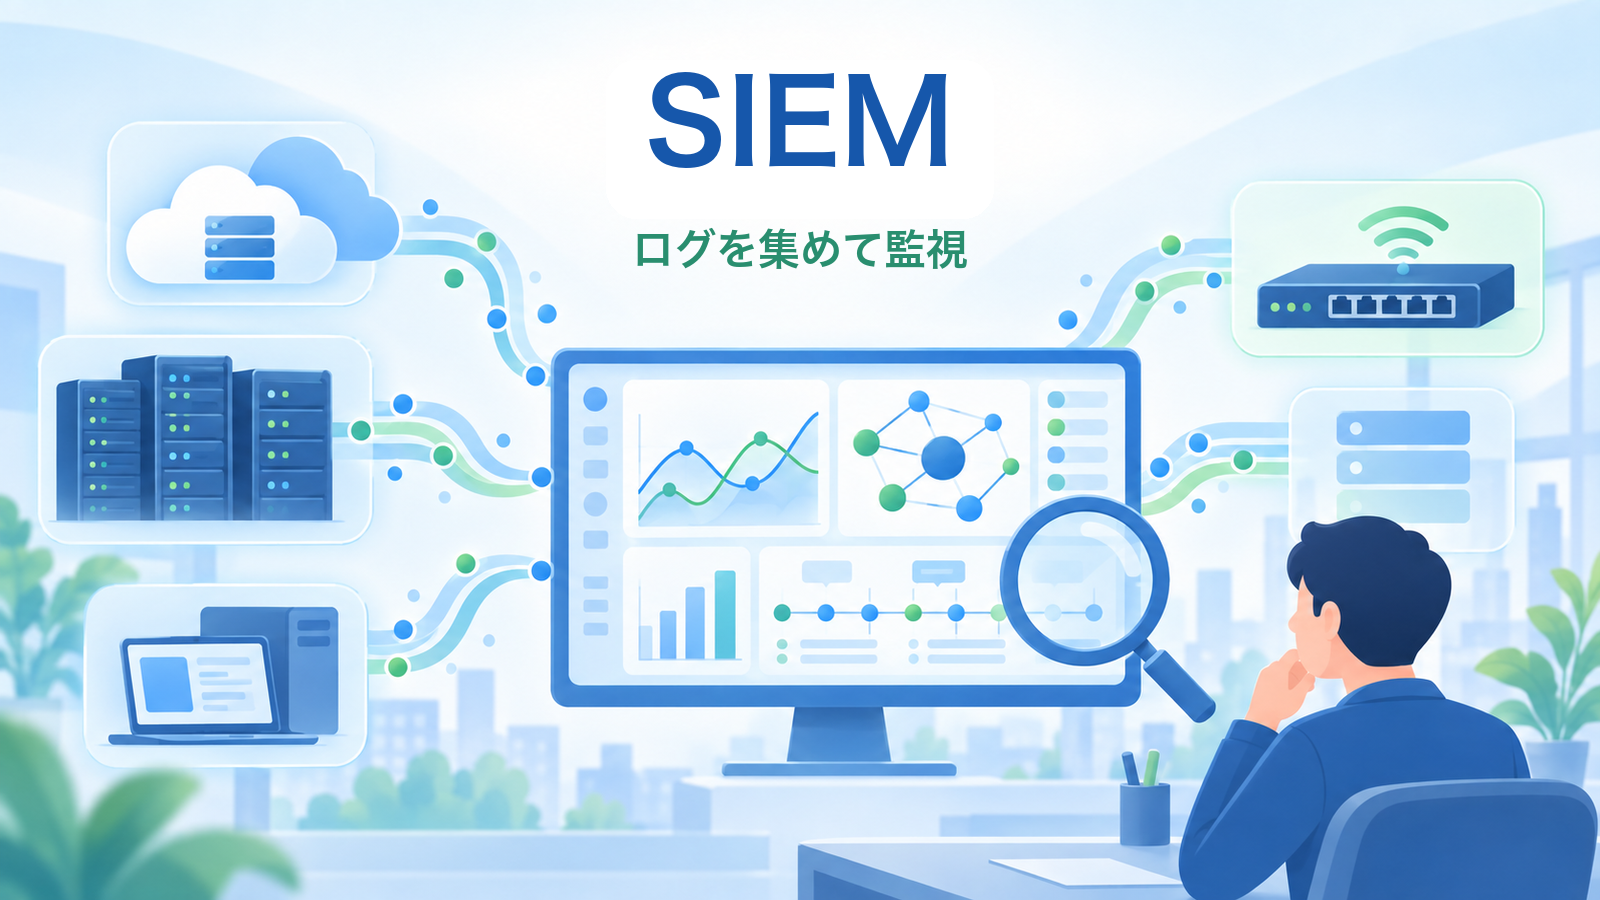
結論:SIEMは、サーバー、ネットワーク機器、クラウドサービスなどのログを集めて見比べ、異常の兆候を把握しやすくする仕組みです。ITパスポートでは、端末の動きを中心に見るEDRと区別し、「複数の記録を集約して監視する」役割として押さえます。
SIEMとは
SIEMはSecurity Information and Event Managementの略です。Informationは収集した情報、Eventは機器やサービスで起きた出来事を指します。ログイン、ファイルへのアクセス、通信の許可・拒否、設定変更などの記録を集め、セキュリティ上の確認に使います。
個別の機器だけを見ていると、別々の場所で起きた出来事のつながりを追いにくくなります。SIEMは記録を一か所に集約し、時刻や利用者、接続元などを手掛かりに確認できるようにします。
SIEMの仕組み:集約・相関分析・通知
SIEMの基本は、ログを集めるだけではありません。集めた記録を同じ形式に整え、複数の出来事を関連付けて確認し、注意が必要な場合に知らせます。
- 集約:サーバー、ネットワーク機器、業務で使うクラウドサービスなどからログを集めます。
- 整理:時刻、利用者、接続元、操作内容といった項目を比較しやすい形に整えます。
- 相関分析:複数の記録を組み合わせ、単独では判断しにくい不審な連続を見つけます。
- 通知と調査:確認が必要な兆候を管理者に伝え、元のログや関連する機器を調べます。
たとえば、短時間に多数のログイン失敗があり、その後に普段と異なる場所から成功した記録があれば、単独の記録より注意して確認する理由になります。ただし、通知だけで攻撃と決めつけず、記録と状況を調べることが必要です。
SIEMとEDR・ファイアウォールの違い
| 用語 | 主に扱う対象 | 中心となる役割 |
|---|---|---|
| SIEM | 複数の機器・サービスのログ | 記録を集約し、関連付けて監視・調査を支える |
| EDR | PCやサーバーなどの端末 | 端末上の不審な動きを検知し、対応を支える |
| ファイアウォール | ネットワークを通る通信 | ルールに基づいて通信を許可・遮断する |
使い分けの軸は「どこで何を確認するか」です。SIEMは多くの記録を横断して見る仕組み、EDRは端末内部の動きを詳しく見る仕組み、ファイアウォールは通信を制御する仕組みです。どれか一つだけで十分というより、役割を分けて組み合わせます。
仕事と生活で考えるSIEMの役割
仕事では、複数のシステムを使うほど、問題が起きたときに記録の確認先が増えます。SIEMの考え方は、記録を残し、時刻をそろえ、確認しやすくする運用につながります。障害や不審な操作を調べる際にも、関係する記録を追えることが重要です。
生活者がSIEMを直接設定する場面は多くありません。しかし、オンラインサービスで不審なログイン通知を受けたときは、利用履歴の確認、パスワード変更、多要素認証の設定といった対応につながります。サービス側が記録を監視する意義を理解する材料になります。
ITパスポート試験の要点
- SIEMは、Security Information and Event Managementの略である。
- 主な役割は、複数のログを集約し、監視や調査を支えることである。
- EDRは端末、ファイアウォールは通信制御、SIEMはログの横断的な確認という違いで整理する。
- 検知結果は確認のきっかけであり、記録と状況を調べて対応を判断する。
確認問題
問題:複数のサーバーやネットワーク機器のログを集め、関連付けて不審な兆候を監視する仕組みとして最も適切なものはどれですか。
- EDR
- SIEM
- ファイアウォール
- VPN
答え:2. SIEM。SIEMは複数の機器やサービスのログを集約し、相関を確認して監視や調査を支える仕組みです。EDRは端末の検知・対応、ファイアウォールは通信の制御、VPNは通信経路を保護する技術として区別します。
関連する記事
- EDRとは?端末で脅威を検知・対応する仕組みをITパスポート向けに解説:SIEMが集約したログを横断して見るのに対し、端末側で何を検知・対応するのかを比べるために読みます。
- セキュリティの記事まとめ|ITパスポート知識を仕事と生活で理解する:SIEMを技術的セキュリティ対策全体の中で位置付けるために読みます。
- 情報セキュリティ3要素とは?機密性・完全性・可用性の違い:ログ監視や調査が、何を守るために必要なのかを確認するために読みます。
- インシデント管理とは?障害を復旧し再発を防ぐ仕組み:SIEMで確認した兆候の後に、復旧や再発防止をどう進めるかを学ぶために読みます。