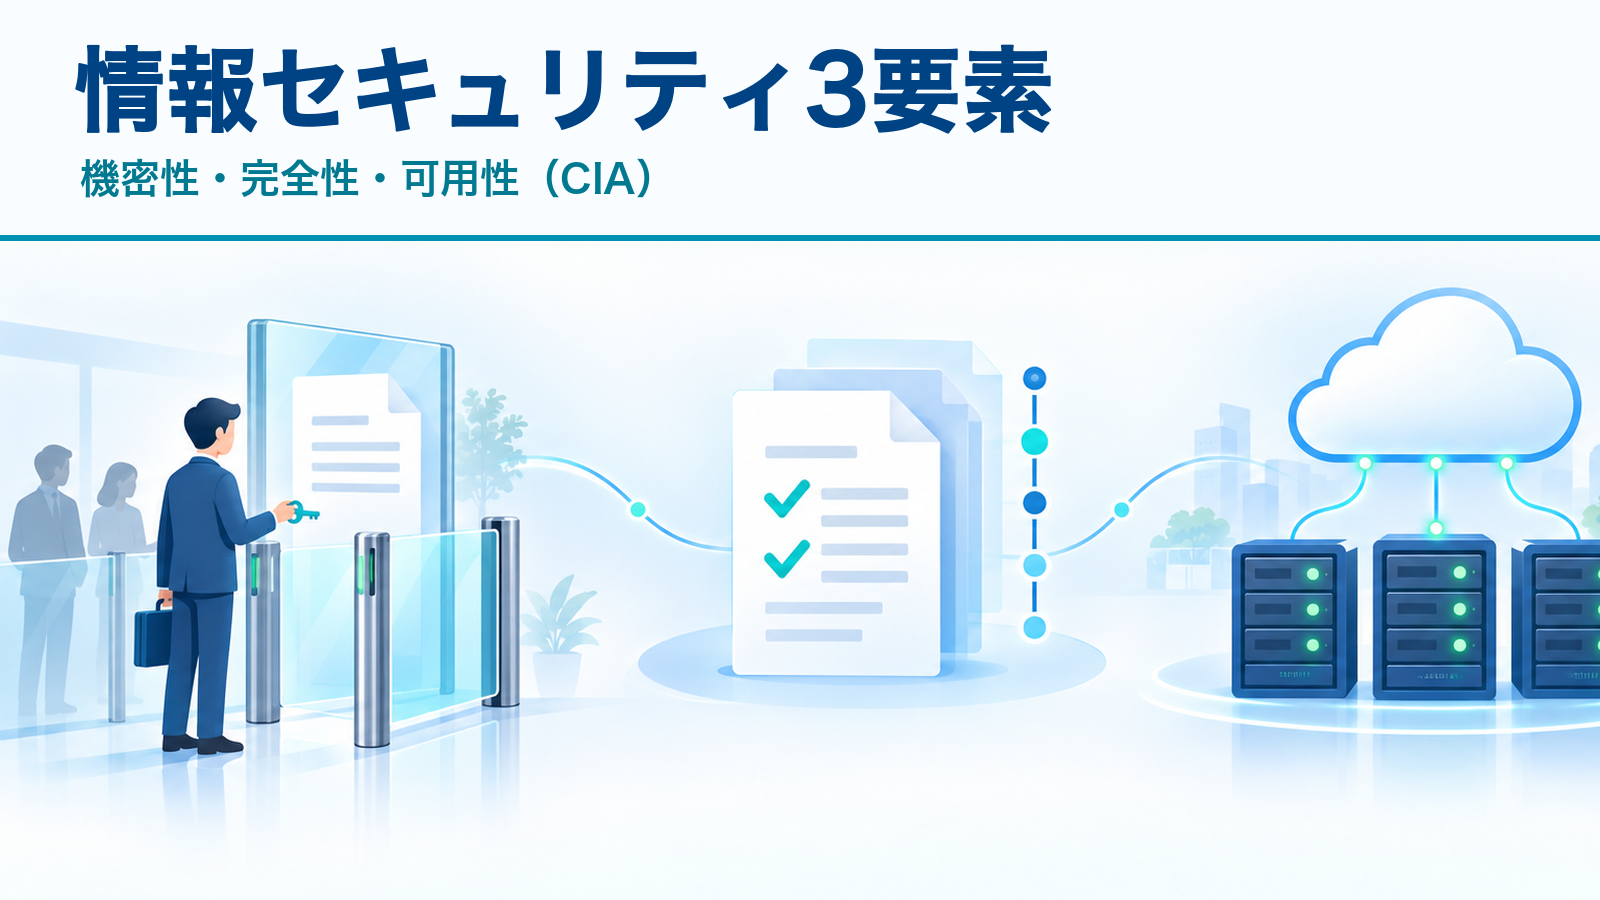
情報セキュリティ3要素の具体例と事故時の判断では、起きた出来事を「見られたか」「内容が変わったか」「使えなくなったか」で分けることが大切です。機密性・完全性・可用性(CIA)は暗記用の三語ではなく、事故の影響と優先すべき対策を整理する物差しです。まず結論として、無断閲覧や漏えいは機密性、誤入力や改ざんは完全性、障害や利用不能は可用性を主に損ないます。
ただし、実際の事故は一つの要素だけで終わらないことがあります。たとえば認証情報が盗まれると、第三者に見られる機密性の問題だけでなく、本人になりすましてデータを変更されれば完全性の問題にもなります。ITパスポートでは、対策名だけで決めず、設問が問う守りたい状態を読むことが判断の近道です。用語そのものの定義は情報セキュリティ3要素の基礎記事で先に確認すると、本記事の事故判断を理解しやすくなります。
事故をCIAで判断するための三つの質問
事故の報告を受けたら、最初に次の三つを分けて確認します。「許可されていない相手に情報が見えたか」「記録やファイルの内容は正しいままか」「必要な人が必要なときに利用できるか」です。順番に答えると、どの要素が主な問題かを整理できます。
| 確認する質問 | 主に関係する要素 | 具体例 | 最初に確認したいこと |
|---|---|---|---|
| 見せてはいけない相手に見えたか | 機密性 | 共有リンクを誤って公開範囲に設定した | 閲覧できた相手、情報の種類、公開期間 |
| 内容が誤って変わった、又は改ざんされたか | 完全性 | 売上データの数値を誤って上書きした | 正しい元データ、変更履歴、影響する集計 |
| 必要なときに使えないか | 可用性 | 障害で受発注システムにログインできない | 停止範囲、復旧見込み、代替の手段 |
ここでいう「主に」は、他の要素が無関係という意味ではありません。共有リンクの公開範囲を戻しても、正しい版のファイルが残っているか、業務に必要な人が引き続き利用できるかを確認します。CIAは三つの箱に事故を一度だけ入れて終えるためではなく、見落としを減らすために使います。
3要素の違いを具体例で比べる
漏えいは機密性を中心に見る
人事資料を閲覧権限のない人が見られる状態になった場合、中心となるのは機密性です。閲覧権限、多要素認証、暗号化は、許可されていない人に情報を渡さないための手段です。一方で、パスワードを変更しただけでは、すでに閲覧又はダウンロードされたか、ほかの共有設定が残っていないかまでは分かりません。事故時には情報の範囲と利用者の記録を確認し、影響の判断につなげます。
誤更新や改ざんは完全性を中心に見る
勤怠、在庫、売上の記録は、秘密であっても内容が誤っていれば判断に使えません。入力値を誤って上書きした、権限を悪用して変更された、送受信の途中でファイル内容が変わったという場面では、完全性を確認します。変更履歴、承認手順、バックアップ、ハッシュ値又は電子署名は、正しい内容を保つ又は確かめる助けになります。完全性は「誰にも見られないこと」ではなく、「内容を信頼できること」に焦点があります。
停止は可用性を中心に見る
業務システムが停止し、必要な利用者がログインできないときは可用性が問題です。バックアップ、予備系、冗長化、復旧手順は、障害や災害の後にも利用を続ける又は戻すために役立ちます。バックアップが存在していても、復元に時間がかかり、その間に受注や連絡ができなければ可用性の影響は残ります。そのため、データの有無だけでなく、いつまでに何を使える状態へ戻す必要があるかを確認します。
対策の仕組みと、三要素のトレードオフ
アクセス制御は、利用者を識別し、許可された範囲だけを見せる仕組みで、機密性に強く関係します。変更履歴は、いつ誰がどこを変えたかを追えるようにし、完全性の確認を助けます。冗長化は、機器や経路の一部に障害があっても別の構成で処理を続ける考え方で、可用性を高めます。各対策は目的が違うため、「パスワードを強くすれば全部解決する」とは言えません。
また、三要素は両立を考える必要があります。例えば閲覧権限を厳格にしすぎると、夜間や緊急時に必要な担当者が記録を見られず、可用性を下げるおそれがあります。反対に、誰でもすぐ使える共有フォルダは可用性を高めるように見えても、機密性を損ねやすくなります。利用者、情報の重要度、停止した場合の影響を比べ、通常時と緊急時の扱いを分けて決めることが必要です。
ITパスポート試験での見分け方
試験問題では、用語の説明よりも、事故又は対策の目的を問う形に注意します。「第三者による閲覧を防ぐ」「アクセス権を与える」「盗聴を防ぐ」とあれば機密性を選びます。「改ざんを検知する」「正しいデータを保つ」「変更を追跡する」とあれば完全性です。「障害時もサービスを継続する」「復旧できるようにする」「停止時間を短くする」とあれば可用性が候補です。
迷ったときは、選択肢の対策名ではなく、失われたものを文章で言い換えます。たとえば「ファイルを復元できる」は可用性に役立ちますが、「復元したファイルが正しい版かを確かめる」なら完全性にも関係します。設問に「主として」「最も適切」とあれば、説明されている目的に最も直接結び付く要素を選びます。試験範囲の確認にはIPAの試験シラバスを参照してください。
仕事と日常生活での確認ポイント
仕事の例として、取引先から受け取った注文書をチームで扱う場合を考えます。共有先を担当者に限定するのは機密性、受注数や金額を修正する際に履歴と承認を残すのは完全性、クラウドサービスに障害が起きても注文を控えられる代替方法を用意するのは可用性です。事故が起きた際は、公開範囲、正しい原本、業務を継続する手段をそれぞれ確認します。
日常生活の例では、スマートフォンの写真や連絡先を考えると分かりやすくなります。画面ロックやアカウントの二段階認証は、他人に見られないための機密性に関係します。連絡先を編集した後に意図しない内容になっていないか確認することは完全性に関係します。端末の故障や紛失に備えてバックアップを取り、別の端末から必要な連絡先を使えるようにすることは可用性に関係します。
確認問題
問題1 部署の共有フォルダで、公開範囲の設定ミスにより、所属していない従業員も顧客一覧を閲覧できた。主に損なわれたものはどれか。
- 可用性
- 機密性
- 完全性
- 保守性
正解:2。許可されていない人が情報を閲覧できる状態なので、中心となるのは機密性です。
問題2 売上データの更新時に桁を誤って入力した。変更履歴から正しい値を確認して修正することが特に役立つ要素はどれか。
- 完全性
- 可用性
- 機密性
- 移植性
正解:1。データ内容の正確さを取り戻し、確認するため、完全性に関係します。
問題3 停電でサーバーが停止しても、予備の環境へ切り替えて利用を続けられるようにする対策は、主にどれを高めるか。
- 機密性
- 完全性
- 可用性
- 責任追跡性
正解:3。必要なときにシステムを使い続けられる状態を目指すため、可用性を高めます。
次に読む関連記事
VPNの記事では、通信中の情報を守る仕組みを学び、機密性に関係する対策を深められます。フィッシングの記事では、認証情報が盗まれる入口を知り、無断閲覧や不正操作を防ぐ判断へつなげられます。標的型攻撃の記事では、漏えい、改ざん、業務停止が一連の攻撃で起こり得ることを整理できます。
まとめ
情報セキュリティ3要素の具体例と事故時の判断では、見られたか、変わったか、使えるかを分けて考えます。漏えいは機密性、誤更新や改ざんは完全性、停止は可用性が中心です。三要素を比べて事故の影響と必要な確認を言葉にできれば、ITパスポートの設問だけでなく、仕事や日常生活で情報を扱う場面でも判断しやすくなります。