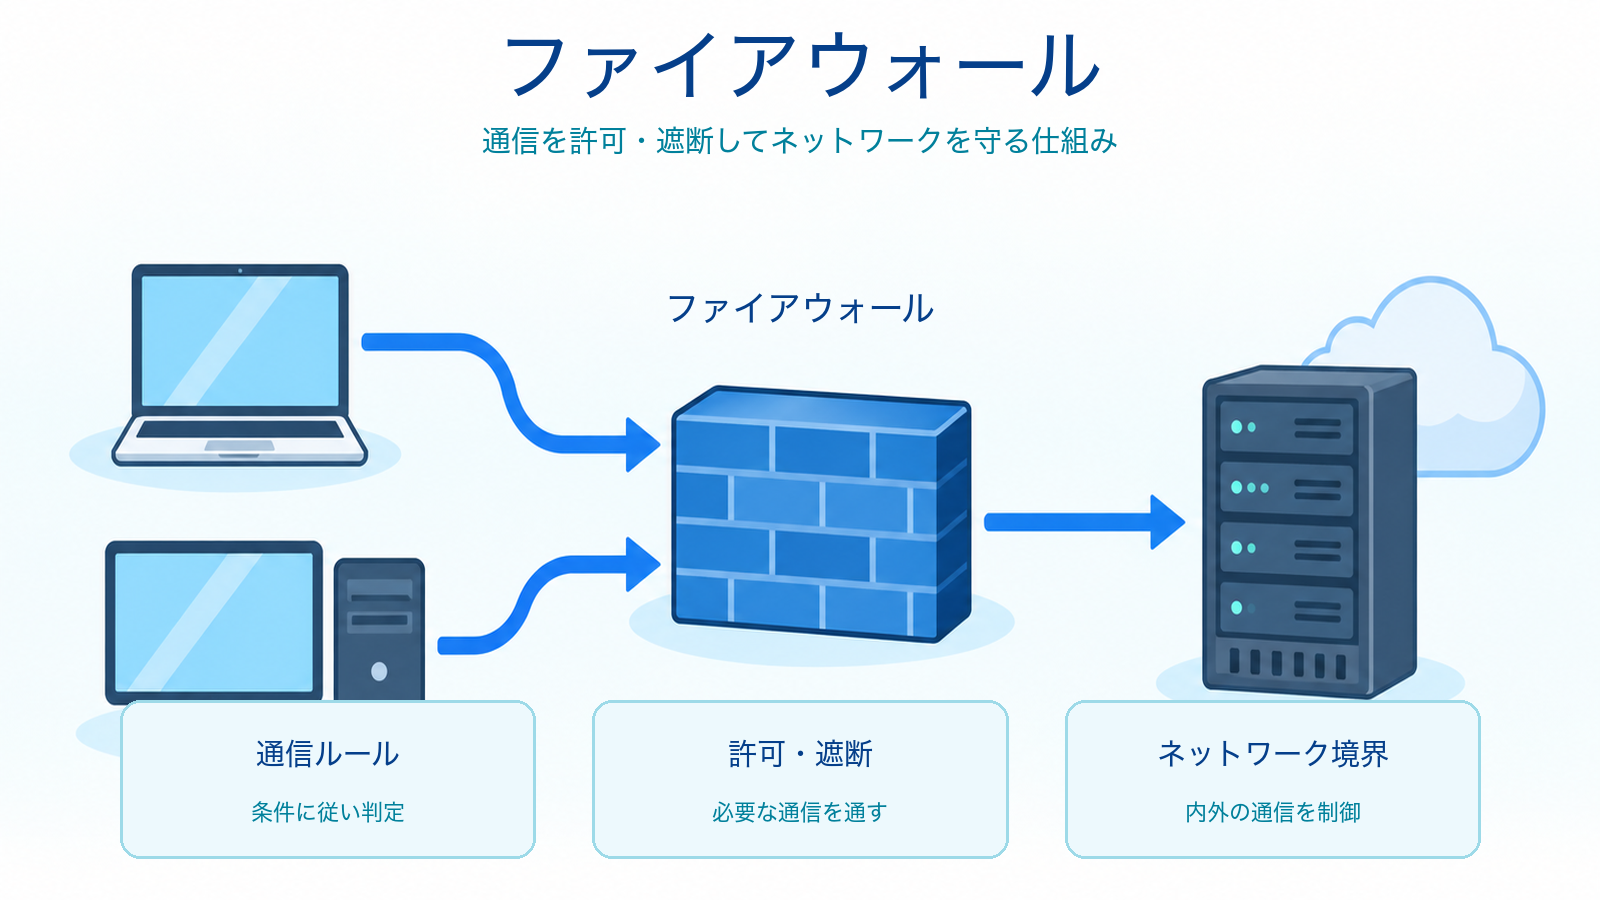
結論:ファイアウォールは、ネットワークを通る通信をルールに従って許可または遮断する仕組みです。ITパスポートでは、外部からの不要な通信をそのまま通さないための入口・出口の制御として押さえます。通信を代理で中継するプロキシサーバや、通信経路を保護するVPNとは役割が異なります。
ファイアウォールとは
ファイアウォール(firewall)は、組織内のネットワークとインターネットなど、異なるネットワークの境界で通信を確認する仕組みです。あらかじめ決めた条件に合う通信だけを通し、条件に合わない通信は遮断します。
条件には、送信元や宛先のIPアドレス、利用する通信の種類、ポート番号などがあります。例えば、業務で使うWeb閲覧に必要な通信は許可し、利用目的のない通信は遮断する、といったルールを設定します。IPAのITパスポート試験シラバス Ver.6.5では、ファイアウォールは情報セキュリティ対策・情報セキュリティ実装技術の関連用語として示されています。
通信を制御する仕組み
- 通信が境界に届く:PCやサーバーから外部へ出る通信、または外部から組織内へ入る通信がファイアウォールを通過しようとします。
- ルールと照合する:送信元、宛先、通信の種類などを設定済みのルールと比べます。
- 許可または遮断する:条件に合う通信は通し、合わない通信は止めます。必要に応じて、許可・遮断の記録を残します。
重要なのは、ファイアウォールが通信を制御する仕組みであり、すべての安全対策を一台で完結させるものではない点です。許可すべき通信を誤って遮断すると業務に支障が出るため、必要な通信を整理してルールを管理します。一方、許可範囲を広げすぎると、不要な通信まで通る可能性があります。
プロキシサーバ・VPNとの違い
| 用語 | 中心となる役割 | 使い分けの視点 |
|---|---|---|
| ファイアウォール | ルールに従い通信を許可・遮断する | 不要な通信をネットワーク境界で通さない |
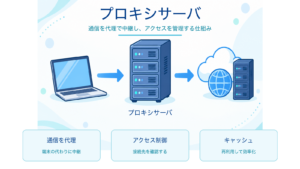
| プロキシサーバ | 端末の代わりに通信を中継し、利用状況を管理する | Web利用などの出口をまとめて管理する |
| VPN | 離れた端末・拠点間の通信経路を保護する | 外出先や拠点間から安全に接続する |
三つは組み合わせて使われることがありますが、試験では主役となる役割で区別します。通信を通すか止めるかならファイアウォール、通信を代理で扱うならプロキシサーバ、通信経路を保護するならVPNです。
仕事と日常生活で考える場面
仕事では、社内のPCが外部のサービスへ接続するときに、必要な通信だけを許可する設計が求められます。新しいCloud serviceを導入した後、接続できない場合には、操作する人だけでなく、必要な通信がファイアウォールのルールで許可されているかを確認します。安全性と業務の利用しやすさを両立させるためです。
日常生活では、家庭用ルーターに備わる通信制御機能が身近な例です。ただし、機器を設置するだけで、偽サイトへの入力や不審な添付ファイルを開くことまで防げるわけではありません。OSやアプリを更新し、ログイン情報を入力するページではHTTPSを確認する、といった対策も別に必要です。
ITパスポート試験の要点
- ファイアウォールは、ネットワークを通る通信をルールに基づいて許可・遮断する仕組みです。
- 主な目的は、不要な通信を通さず、ネットワークの境界を制御することです。
- プロキシサーバは代理・中継、VPNは通信経路の保護であり、中心の役割が異なります。
- 通信を止める設定だけでなく、業務に必要な通信を適切に許可する管理も重要です。
確認問題
問題:組織のネットワークとインターネットの間で、送信元・宛先・通信の種類などの条件に従い、通信を許可または遮断する仕組みとして最も適切なものはどれですか。
答え:ファイアウォールです。通信の通過をルールで制御する役割が中心です。端末の代わりに通信を中継する仕組みはプロキシサーバ、離れた場所との通信経路を保護する仕組みはVPNです。
関連して学ぶ記事
- 情報セキュリティ対策の全体像を先に整理したい場合は、セキュリティの記事まとめを読むと、ファイアウォールの位置付けを把握できます。
- 通信を代理で中継する役割との違いを確認するには、プロキシサーバとは?通信を中継する役割とVPN・ファイアウォールとの違いが役立ちます。
- 暗号化の役割と通信制御の役割を分けて理解するには、HTTPとHTTPSの違いを続けて確認してください。
- 安全な通信経路を作る仕組みとの使い分けは、VPNとは?安全な通信経路を作る仕組みで復習できます。