結論:EDRは、PCやスマートフォンなどの端末で起きる不審な動きを継続して記録・検知し、調査や対応につなげる仕組みです。ITパスポートでは、境界で通信を止める対策だけではなく、端末内部で何が起きたかを把握して対応する考え方として整理します。
EDRとは
EDRは Endpoint Detection and Response の略です。Endpointは、ネットワークにつながる利用者の端末を指します。代表例はPC、ノートPC、スマートフォン、サーバーです。Detectionは検知、Responseは対応を意味します。
ウイルス対策ソフトのように既知の不正なファイルを防ぐ機能だけでなく、端末で実行されたプログラム、通信、ファイル操作などの情報を集め、不審な行動を見つけた後の調査や隔離を支える点がEDRの中心です。
EDRの仕組み:記録・検知・対応の流れ
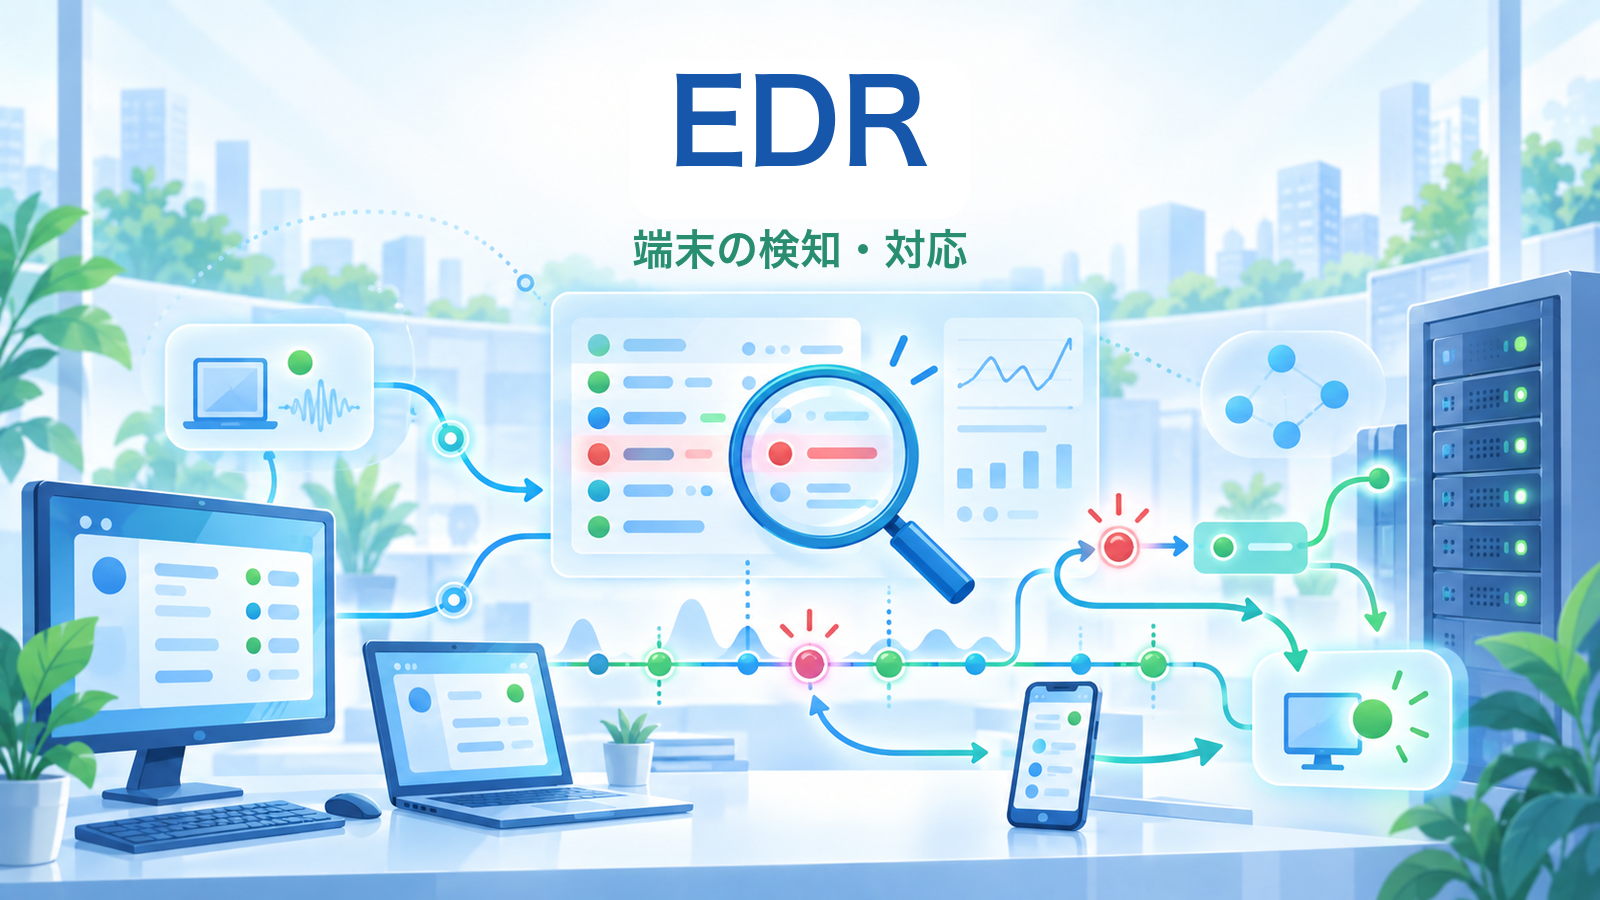
EDRは、端末に導入した機能を通じて、端末上の動きを継続して観測します。集めた情報から不審な連鎖を見つけ、管理者が影響範囲を確認し、必要に応じて端末をネットワークから切り離すなどの対応を行います。
- 記録:端末でどのプログラムが動き、どの通信やファイル操作が行われたかを記録します。
- 検知:通常と異なる動作や、攻撃につながる可能性がある振る舞いを検知します。
- 調査:いつ、どの端末で、何が起きたかを記録から確認します。
- 対応:影響を広げないため、対象端末の隔離や原因の除去などを行います。
重要なのは、EDRが「すべての攻撃を必ず防ぐ」と考える仕組みではないことです。侵入後の兆候を早く把握し、被害の範囲を小さくするための検知・対応を支えます。
EDRとSIEM・ファイアウォールの違い
| 用語 | 主に見る対象 | 主な役割 |
|---|---|---|
| EDR | PCやサーバーなどの端末 | 端末上の不審な動きを検知し、調査・対応を支える |
| SIEM | 複数の機器やサービスのログ | ログを集約し、相関分析や監視を行う |
| ファイアウォール | ネットワークを通る通信 | ルールに基づいて通信を許可・遮断する |
使い分けの軸は、何を観測するかです。端末内の動きを追うならEDR、複数のログを横断して監視するならSIEM、通信の通過を制御するならファイアウォールが中心です。実務では、これらを役割分担させて使います。
仕事と生活で考える場面
仕事では、メールの添付ファイルを開いた後に端末で不審なプログラムが実行されていないか、社内の端末に同じ兆候がないかを調べる場面でEDRの考え方が関わります。端末を一時的に隔離できれば、ほかの端末や共有先へ影響が広がる前に確認できます。
生活では、端末の更新、正規の入手元からのアプリ導入、不審なリンクを開かないことが基本です。EDRは組織の端末対策として用いられる仕組みですが、端末で起きることを意識する視点は、個人が安全にITを使う判断にもつながります。
ITパスポート試験の要点
- EDRは端末を対象に、検知と対応を支える仕組みです。
- ファイアウォールは主に通信の制御、SIEMは複数のログの集約・分析という違いがあります。
- 「侵入を防ぐ」だけでなく、「侵入後の兆候を把握し対応する」役割で問われても判断できるようにします。
確認問題
問題:組織内のPCで不審なプログラムの実行や通信を記録し、疑わしい端末を隔離して調査する仕組みとして最も適切なものはどれですか。
答え:EDRです。端末の動きを継続して観測し、検知後の調査や対応を支えるためです。通信の許可・遮断が中心ならファイアウォール、複数のログを集めて横断的に監視するならSIEMと考えます。
次に読む記事
セキュリティの記事まとめ|ITパスポート知識を仕事と生活で理解するを読むと、EDRをほかの対策と結び付けて学べます。まず分野全体の位置付けを確認したいときに役立ちます。
情報セキュリティ3要素とは?機密性・完全性・可用性の違いを読むと、EDRによる対応が守ろうとする情報の価値を整理できます。対策の目的を理解するための基礎になります。
インシデント管理とは?障害を復旧し再発を防ぐ仕組みを読むと、EDRで検知した後に組織として何を確認し、どう復旧につなげるかを学べます。検知と運用をつなげるために有効です。
ランサムウェアとは?身代金を要求するマルウェアの対策を解説を読むと、端末での不審な兆候を早く把握する必要性を、代表的な被害と合わせて理解できます。
公式資料
試験範囲の用語は、IPAのITパスポート試験 公式情報で確認できます。シラバス Ver.6.5では、EDRとSIEMが情報セキュリティ対策の用語例として示されています。