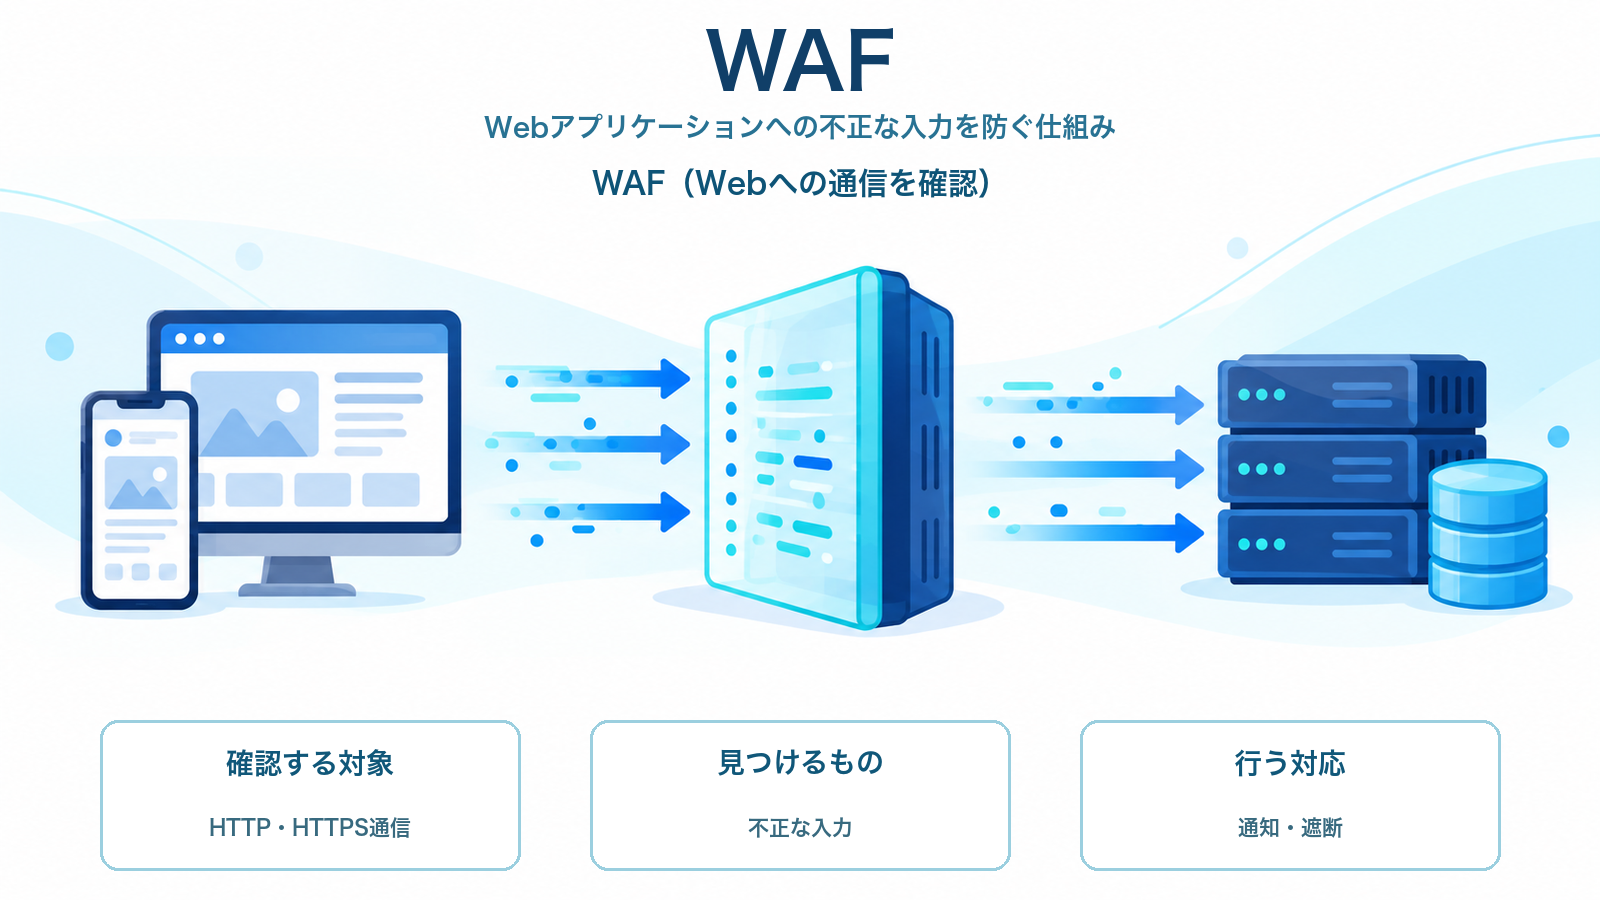
結論:WAFは、WebサイトやWebサービスへの通信を確認し、Webアプリケーションを狙う不正な入力を検知・遮断する仕組みです。ITパスポートでは、ネットワーク全体を守る仕組みではなく、Webアプリケーションを対象にした対策として捉えることが重要です。
WAFとは
WAFはWeb Application Firewallの略で、Webアプリケーションファイアウォールといいます。問い合わせフォーム、ログイン画面、ネット通販の注文画面のように、利用者がWeb経由でデータを送る機能を保護するために使われます。
Webアプリケーションには、入力欄やURLのパラメータなど、外部からデータを受け取る場所があります。WAFはHTTPやHTTPSの通信を確認し、攻撃に使われやすい文字列や不自然な入力をルールと照合します。条件に合う通信は、管理者への通知や遮断の対象にできます。IPAのITパスポート試験シラバスVer.6.5では、WAFを技術的セキュリティ対策の用語例として挙げています。
WAFが防ごうとする仕組み
WAFは、利用者とWebアプリケーションの間で通信を確認します。入力されたデータがそのままデータベースの操作や画面表示に使われると、想定外の命令や表示につながるおそれがあります。WAFは、既知の攻撃パターンや設定した条件に合う通信を検出し、Webアプリケーションへ届く前に処理します。
- 利用者が送信する:ブラウザからログイン情報、検索語、フォームの入力内容などを送る。
- WAFが確認する:URL、入力値、HTTPリクエストの特徴をルールと照合する。
- 許可・通知・遮断を行う:問題がなければ通し、不審な通信は記録、通知、または遮断する。
ただし、WAFを導入すればWebアプリケーションの問題がすべてなくなるわけではありません。正しい設計、更新、権限管理と組み合わせ、検出ルールを利用状況に合わせて見直すことが必要です。正当な利用者の操作を誤って止めないよう、運用時には記録も確認します。
ファイアウォール・IDS・IPSとの違い
| 仕組み | 主に見る対象 | 役割 |
|---|---|---|
| WAF | WebアプリケーションへのHTTP/HTTPS通信 | Webを狙う不正な入力や通信を検知・遮断する |
| ファイアウォール | ネットワーク通信 | 送信元、宛先、ポートなどのルールで通過を制御する |
| IDS | ネットワーク通信 | 不審な通信を検知して通知する |
| IPS | ネットワーク通信 | 不審な通信を検知し、条件により遮断する |
ファイアウォールは、どの通信を通すかをネットワークのルールで決める仕組みです。ファイアウォールとは?不正アクセスを防ぐ仕組みを読むと、通信の入口で行う制御と、Webアプリケーションの内容まで確認するWAFの違いを整理できます。
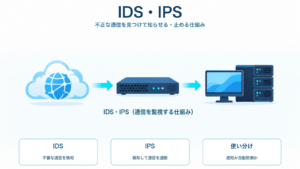
IDS・IPSは、ネットワーク上の不審な通信を検知し、IPSは条件により遮断も行います。IDS・IPSとは?不正な通信を検知・防御する仕組みの違いで役割を確認すると、WAFはWebアプリケーションを対象にした対策だと区別しやすくなります。
仕事と日常生活で考える場面
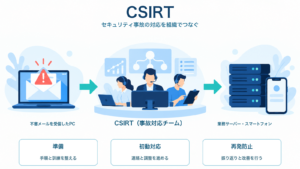
仕事の場面:会社が顧客向けの予約サイトや会員ページを運営している場合、ログイン画面や入力フォームは外部から利用されます。WAFは、それらのWebアプリケーションへ届く不審な入力を確認する対策の一つです。検知記録が出たときは、通信を止めるだけでなく、影響の確認、関係者への連絡、設定の見直しを進めます。CSIRTとは?セキュリティ事故に対応する組織を読むと、その後の対応体制まで理解できます。
日常生活の場面:ネット通販、銀行、動画配信などのサービスを使うとき、利用者はブラウザで検索、ログイン、購入手続きなどを行います。利用者自身がWAFを設定する場面は多くありませんが、サービス提供者がWebアプリケーションを守る対策を行うことで、入力機能を悪用する攻撃への備えになります。利用者側も、公式サイトか確認し、パスワードを使い回さないといった基本対策を続ける必要があります。
ITパスポート試験で押さえる要点
- WAFはWeb Application Firewallの略で、Webアプリケーションを対象にする。
- HTTPやHTTPSの通信を確認し、不正な入力や攻撃パターンに対応する。
- ファイアウォールはネットワークの通信ルール、WAFはWebアプリケーションへの通信内容に着目する。
- IDSは検知・通知、IPSは検知に加えた遮断が中心であり、対象と役割を分けて覚える。
確認問題
問題:Webサイトの入力フォームを利用した攻撃への対策として、HTTPリクエストの内容を確認し、不正なパターンに合う通信を遮断する仕組みはどれですか。
- WAF
- IDS
- UPS
- ルータ
答え:1. WAF
理由:WAFはWebアプリケーションへのHTTP/HTTPS通信を確認し、不正な入力や攻撃パターンへの対策を行います。IDSは主に不審な通信を検知して通知する仕組みで、UPSは停電時に電力を供給する装置です。用語の略称だけでなく、何を対象にして何をする仕組みかで選びます。
まとめ
WAFは、Webアプリケーションへの通信を確認し、不正な入力や攻撃パターンに対応する仕組みです。試験では、ファイアウォール、IDS、IPSと混同せず、WAFがWebアプリケーションを対象にする点を押さえましょう。