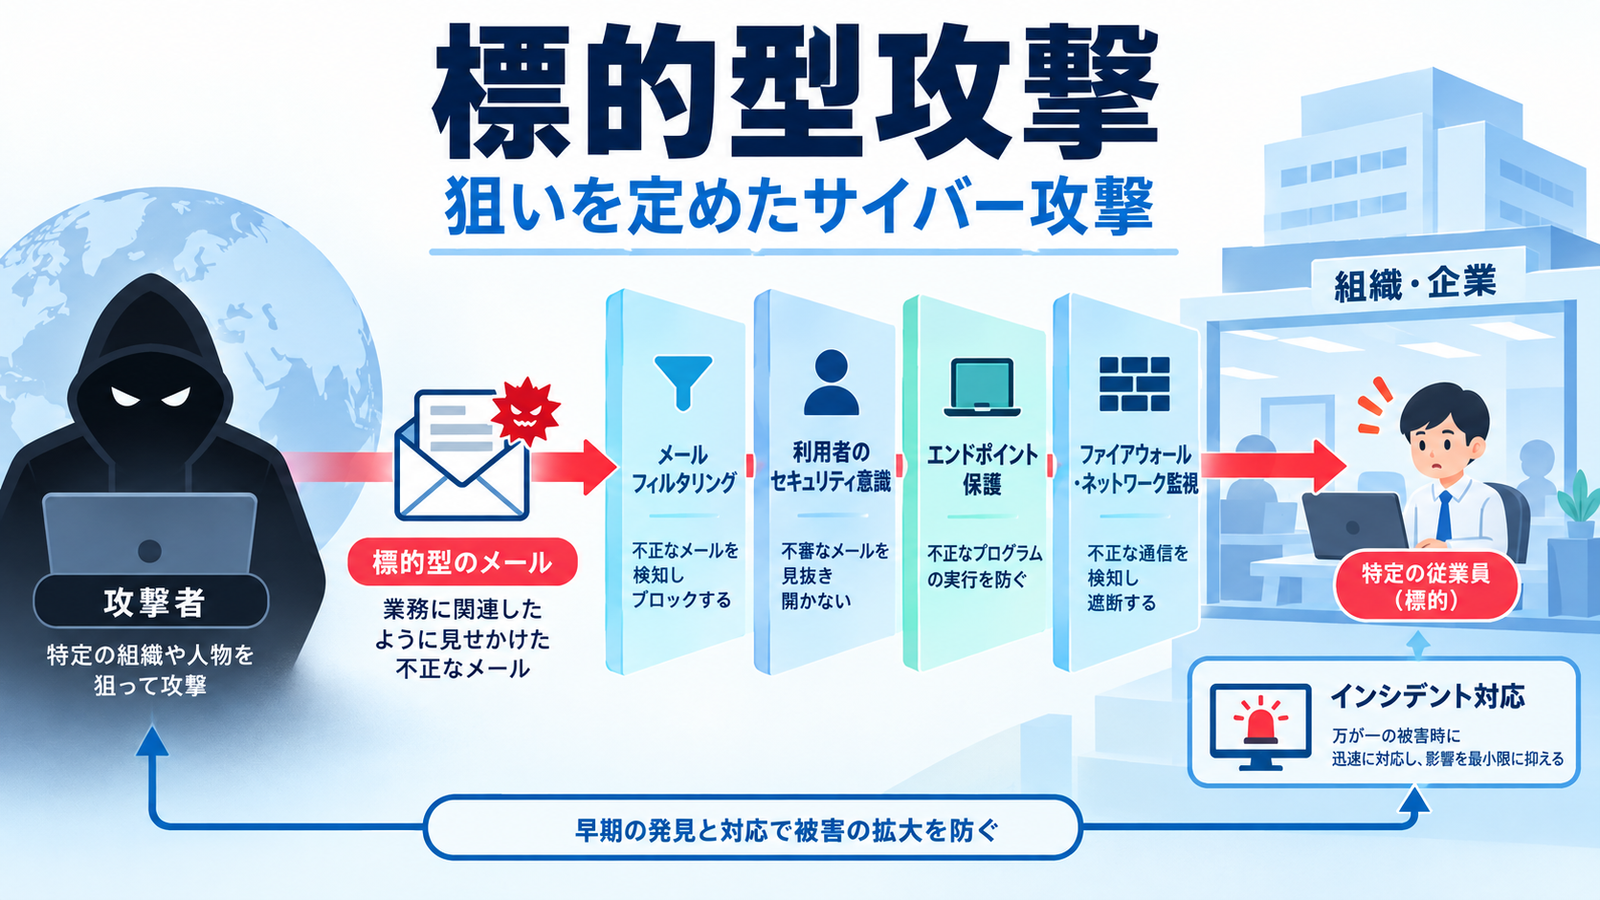
標的型攻撃は、特定の組織や人物に合わせて入口を用意し、情報の窃取や業務の妨害を狙うサイバー攻撃です。試験では、単に怪しいメールを送る行為ではなく、相手の業務・人間関係・公開情報を手掛かりに信じ込ませようとする点が重要です。
最初に押さえる定義
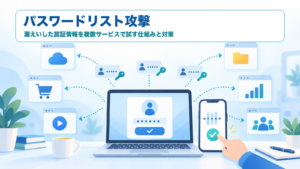
標的型攻撃では、攻撃者が相手に関する情報を集め、実在の取引先や社内連絡に似せたメール、偽のログイン画面、添付ファイルなどを使うことがあります。目的は、認証情報を盗む、マルウェアを実行させる、内部ネットワークへ足掛かりを作るなどです。特定の相手を選ぶ点が名称の核心です。
仕組みを順番に理解する
一般的には、情報収集、もっともらしい連絡による接触、認証情報の取得や不正プログラムの実行、侵入後の探索という流れで考えます。すべての攻撃が同じ手順を取るわけではありませんが、メール対策だけで完結しない理由が分かります。端末更新、権限の最小化、認証、監視、連絡手順を重ねることが重要です。
似た用語との違いと比較
| 用語 | 中心となる特徴 | 区別の目印 |
|---|---|---|
| 標的型攻撃 | 特定の相手に合わせて狙う | 相手の業務や関係者に見せかける |
| フィッシング | 偽サイト等で情報をだまし取る手口 | 不特定多数向けの場合もある |
| マルウェア | 悪意あるソフトウェアの総称 | 攻撃の道具を表す |
仕事での具体例
経理担当者に取引先名を装う請求書メールが届いたとしても、差出人表示だけで添付を開かず、登録済みの連絡先など別経路で依頼を照合します。万一開いた後に異常を感じた場合は、自己判断で隠さず、組織で定めた窓口へ速やかに連絡します。このように、人の確認と技術的な防御を組み合わせます。
日常生活での具体例
宅配通知や会員サービスを装う連絡は日常生活でも起こり得ます。リンク先でIDやパスワードを求められたときは、メール内のリンクではなく公式アプリや自分で確認したサイトから状況を確認します。これは相手を絞った攻撃にも、広く送られる詐欺にも役立つ行動です。
ITパスポート試験での見分け方
「特定の組織・個人」「業務に合わせた内容」「信頼させて侵入」という組合せが標的型攻撃の手掛かりです。偽サイトによる情報窃取だけを説明する選択肢はフィッシング、悪意あるプログラムそのものを指す選択肢はマルウェアと区別します。
確認問題
問題1:本文で扱った中心概念を選ぶとき、何に着目しますか。
- 名称の印象だけで決める
- 目的、対象、通信・処理・管理の範囲を本文の定義と照らす
- 導入すれば必ず効果が出ると考える
- 関連語をすべて同じ意味とみなす
正解:2。ITパスポートでは、用語が何を実現し、どの範囲を扱うかで選択肢を区別します。
問題2:実務や生活の場面に当てはめるときに適切なのはどれですか。
- 技術だけに任せて利用者の確認を省く
- 利用目的と想定するリスク・制約を分けて確認する
- 一度決めた手順を見直さない
- 比較対象を確認せず名称だけ暗記する
正解:2。用語の役割を理解すると、場面に応じた確認点まで説明できます。
次に読む関連記事
次の3記事は、今回のテーマを単語だけで終わらせず、周辺の知識と結び付けるために読む順番です。
- フィッシング:偽サイトを使う手口と、標的型攻撃という攻撃方法の違いを確認するため。
- マルウェア:攻撃の道具と攻撃の進め方を混同しないため。
- インシデント管理:異常を見つけた後の報告・復旧の考え方を学ぶため。
まとめ
定義、仕組み、比較、利用場面を一組で説明できれば、似た選択肢にも対応しやすくなります。問題文では、何を守るのか、誰が何を確認するのか、どの段階の話かを順に確かめてください。