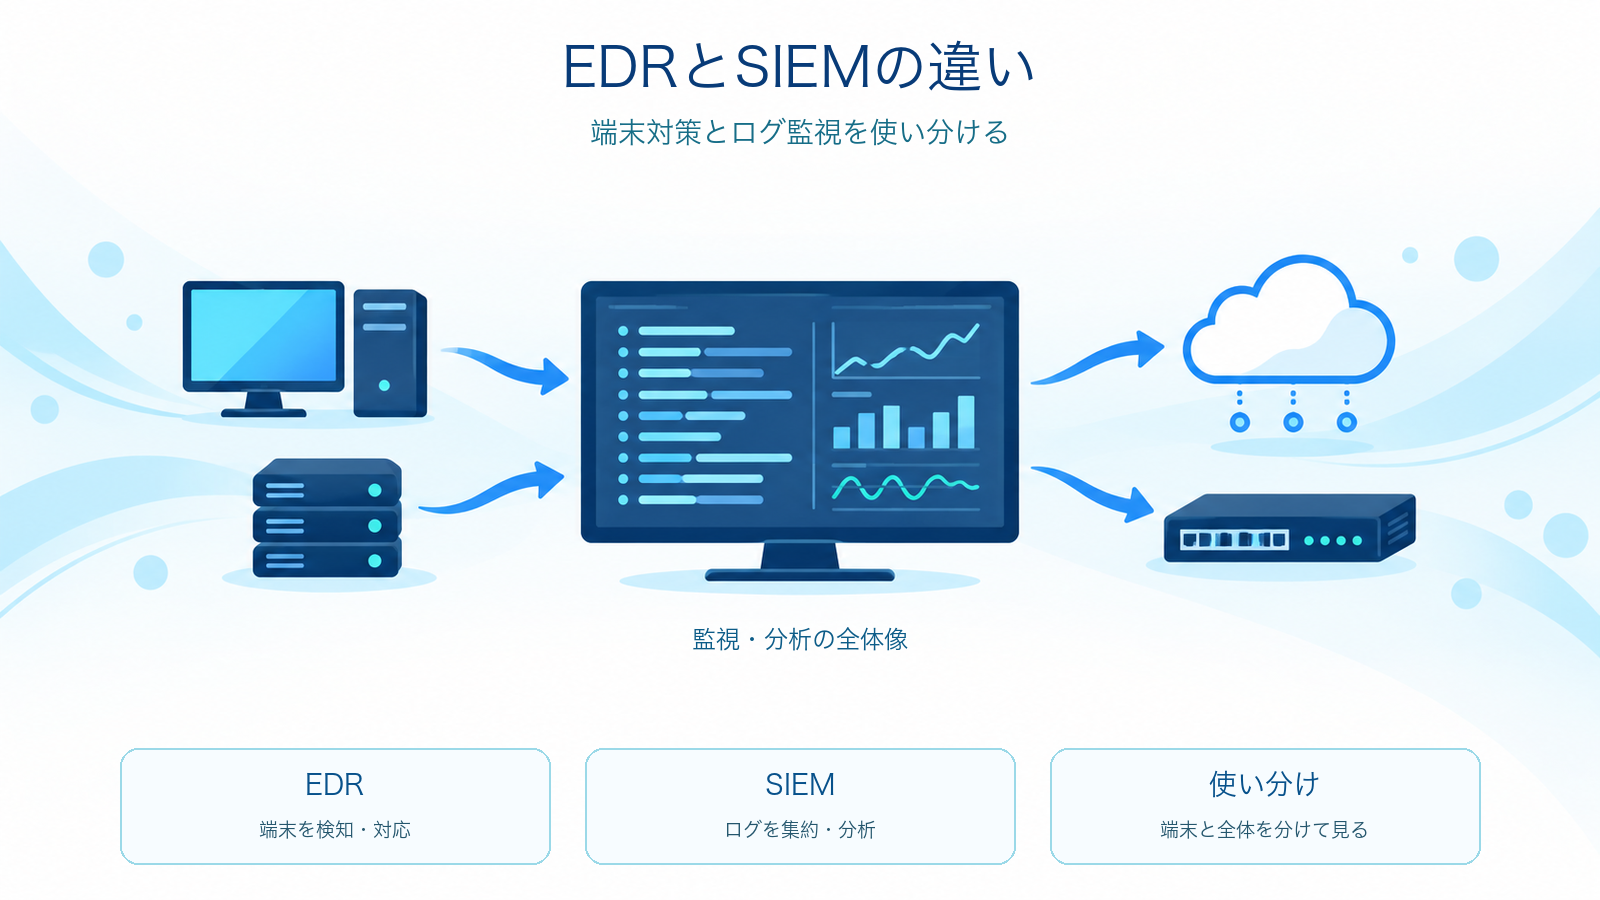
結論:EDRとSIEMの違いは、EDRが端末で起きる不審な動きを検知・対応する仕組みであり、SIEMが複数の機器やサービスのログを集めて横断的に監視・分析する仕組みである点です。二者は代替関係ではなく、端末を深く見る役割と全体を見渡す役割として使い分けます。ITパスポートでは、対象と目的を混同しないことが重要です。
EDRとSIEMの定義
EDRは Endpoint Detection and Response の略です。EndpointはPC、スマートフォン、サーバーなど、ネットワークにつながる利用者側の端末を指します。端末上の不審な実行、通信、ファイル操作などを記録し、脅威の検知、調査、隔離などの対応を支援します。
SIEMは Security Information and Event Management の略です。サーバー、ネットワーク機器、クラウドサービス、認証基盤などからログを集め、複数の記録を関連付けて異常の兆候を見つけるための仕組みです。
IPAのITパスポート試験シラバスVer.6.5では、情報セキュリティの技術要素として、ログの取得・分析やマルウェア対策に関わる知識を学びます。略語だけで覚えず、何を対象に、何のために情報を扱うかで整理しましょう。
仕組み:端末を深く見るEDR、全体を横断して見るSIEM
EDRは、端末に導入したソフトウェアなどを通じて、端末内の動きを継続的に観測します。疑わしい動作を検知したときは、管理者が確認するための情報を残したり、通信を止めたり、端末をネットワークから切り離したりする対応につなげます。端末ごとの経過を追える点が特徴です。
SIEMは、各所で発生するログを一か所に集めます。たとえば認証の失敗記録、サーバーの操作記録、ネットワーク機器の通信記録を時刻や利用者などで照合します。単独では目立たない記録でも、複数の出来事を関連付けることで、確認すべき異常として見つけやすくなります。
時刻がずれているとログの前後関係を正しく追いにくくなります。ログを読む前提として、時刻をそろえる考え方も押さえておくと、SIEMの役割を理解しやすくなります。
比較:対象・入力・対応で使い分ける
| 観点 | EDR | SIEM |
|---|---|---|
| 主な対象 | PCやサーバーなどの端末 | 端末、サーバー、ネットワーク機器、クラウドサービスなど |
| 主な情報 | 端末内の実行、ファイル、通信などの記録 | 複数の機器・サービスから集めたログ |
| 主な目的 | 端末上の脅威の検知、調査、対応 | 全体の状況の監視、相関分析、異常の把握 |
| 考え方 | 個別の端末を深く確認する | 組織全体を横断して確認する |
端末で不審な挙動が疑われるときはEDRが有効です。複数の場所で起きた出来事の関係を確かめたいときはSIEMが向きます。実務では、EDRの記録をSIEMに集め、端末の詳細と全体の兆候を結び付けて確認する運用もあります。ただし、導入しただけで安全になるわけではなく、ログの確認体制や対応手順も必要です。
仕事と日常で考える場面
仕事では、社内PCで不審なプログラムの実行が検知された場合、端末の状況を確認しやすいのはEDRです。一方で、同じ利用者の認証失敗が複数のサービスで続いていないか、別の機器にも似た兆候がないかを横断して確認するにはSIEMの考え方が役立ちます。個別対応と全体監視を分けることで、調査の範囲を決めやすくなります。
日常・生活では、家庭向けにSIEMやEDRを直接運用する場面は多くありません。それでも、利用するオンラインサービスが端末の安全対策とログ監視の両方を行う理由を理解すると、ログイン通知や不審な利用の連絡を受けた際に、端末側とサービス側で別の確認が必要だと判断しやすくなります。
関連する対策との違い
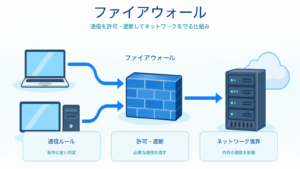
ファイアウォールは、定めたルールに基づいて通信を許可・遮断する仕組みです。EDRやSIEMは、起きている動きや残されたログから、検知・調査・監視を行います。いずれか一つで全てを担うのではなく、通信の制御、端末の監視、ログの分析という役割を分けて考えます。
EDRを端末の観点から深く学ぶなら、EDRとは?端末で脅威を検知・対応する仕組みを読むと、検知から対応までの流れを確認できます。
SIEMのログ集約と相関分析を復習するなら、SIEMとは?ログを集めて監視する仕組みが役立ちます。全体監視の対象を具体的に整理できます。
通信制御との役割差も押さえるなら、ファイアウォールとは?通信を制御する仕組みをあわせて読むと、対策を混同しにくくなります。
ITパスポート試験の要点
- EDRは端末を対象に、脅威の検知、調査、対応を支援する。
- SIEMは複数の情報源からログを集め、横断的に監視・分析する。
- 端末対策とログ監視は目的と対象が異なるため、略語だけで同じものと判断しない。
- ファイアウォールの通信制御、EDRの端末監視、SIEMのログ分析を区別する。
確認問題
問題:複数のサーバー、ネットワーク機器、クラウドサービスからログを集め、関連する出来事を分析して異常を把握する仕組みはどれですか。
- ア:EDR
- イ:SIEM
- ウ:ファイアウォール
- エ:DHCP
答え:イ:SIEM
理由:SIEMは複数の情報源のログを集約し、出来事の関係を分析して監視します。EDRは主に端末上の脅威の検知と対応を担い、ファイアウォールは通信を制御します。DHCPはIPアドレスなどの設定を自動で割り当てる仕組みです。
まとめ
EDRは端末を深く確認するための仕組み、SIEMは複数のログから全体を見渡すための仕組みです。問題文では「端末の動き」「複数ログの集約」「通信の許可・遮断」のどれが問われているかを先に見分けると、選択肢を整理できます。